Siete plataformas de agentes para operar la seguridad

Cada plataforma se adquiere por separado y se despliega donde usted decida: riesgo, factor humano, código, ofensiva, calificación, dato y cumplimiento. Todas comparten el mismo estándar: autonomía configurable por acción y traza de auditoría completa.

Traza de auditoríaqué · sobre qué activo · con qué criterio · resultado o Agendar sesión
Seguir bajando
Dónde encaja

Lo que ya opera, y la capa que VectoraIQ opera.

Se integra por API con las herramientas que ya tiene. No pide reemplazarlas.

Su infraestructura
CloudOn-premiseHíbrido
Sus herramientas
SIEMITSMDirectorioCI/CD · reposEDR / NDR
Suite VectoraIQ
Cyber RiskIUMCodealisSecureRatingIQDATAMAP IQSecure Tuning IQsAIgents
Su equipo
SOCCISOAuditoríaDirección
Plataformas

Siete plataformas independientes.

Cada una se adquiere y despliega por separado, con su propio brochure y su propia consola. Cuando conviven en la misma operación, se integran entre sí y comparten la traza de auditoría.

PLATAFORMA—01 · Licencia independiente

Cyber Risk Intelligence

Riesgo operacional cuantificado en tiempo real.

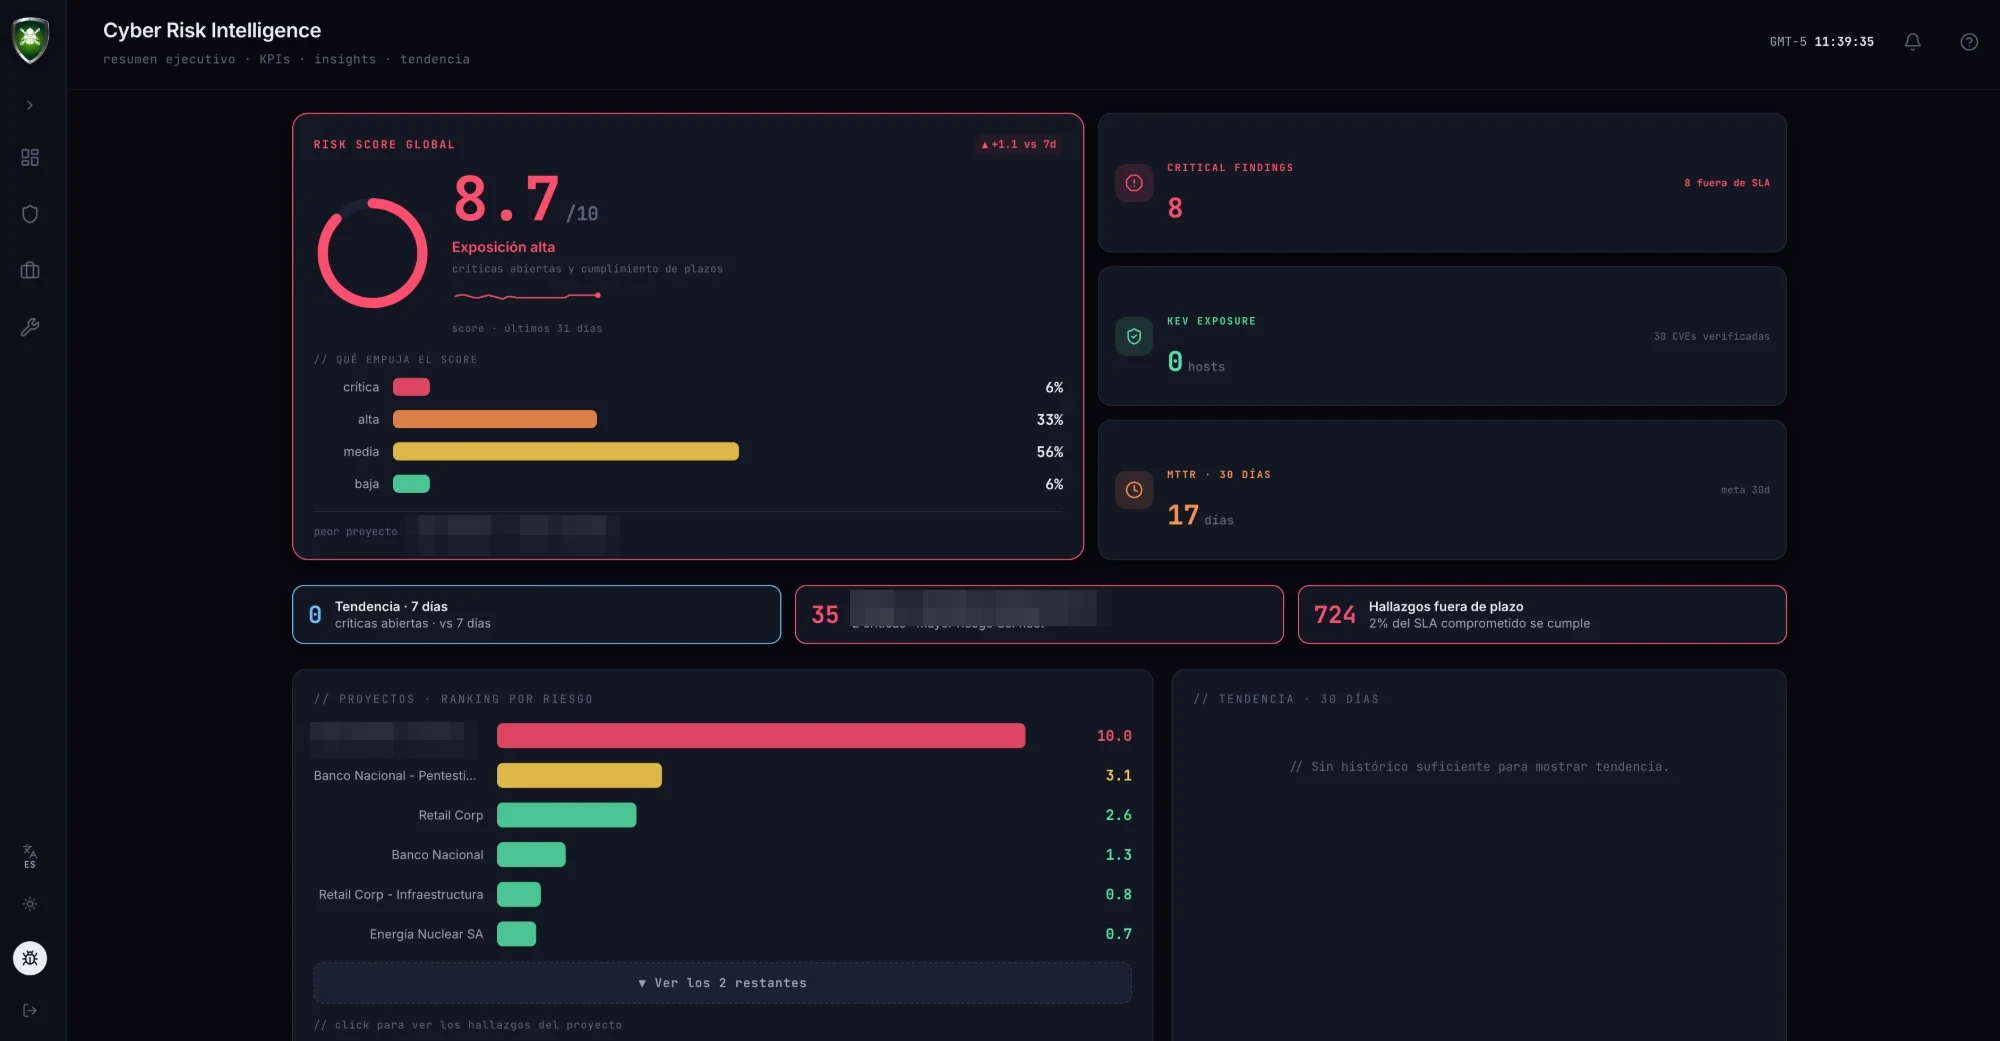
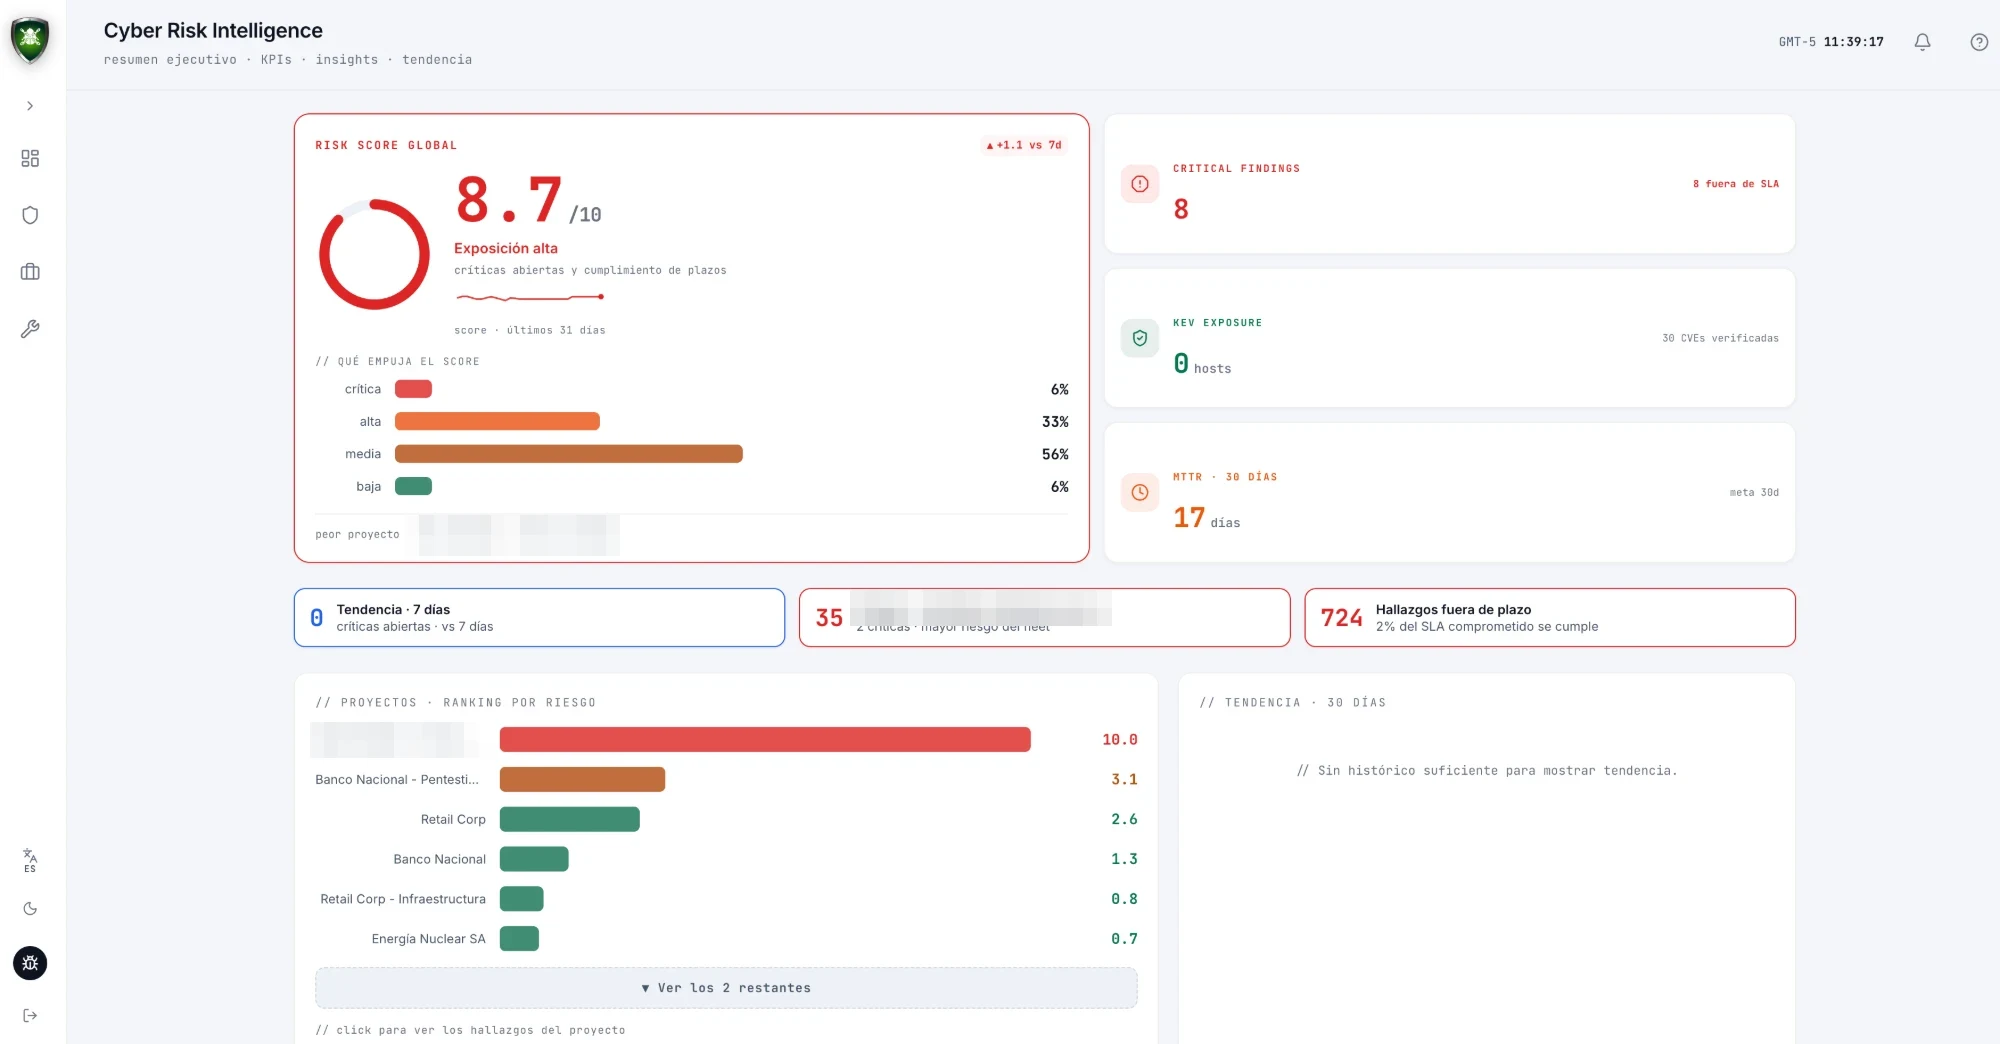
Agentes que evalúan y gestionan riesgos operacionales en tiempo real: mapean superficies de exposición, cuantifican impacto sobre el negocio y priorizan la remediación por reducción de riesgo real.
Risk scoringAttack surfaceNIST / ISO 27001
Cyber Risk Intelligence — Resumen ejecutivo
Resumen ejecutivo de Cyber Risk Intelligence: risk score global, hallazgos críticos y ranking por riesgoResumen ejecutivo de Cyber Risk Intelligence: risk score global, hallazgos críticos y ranking por riesgo
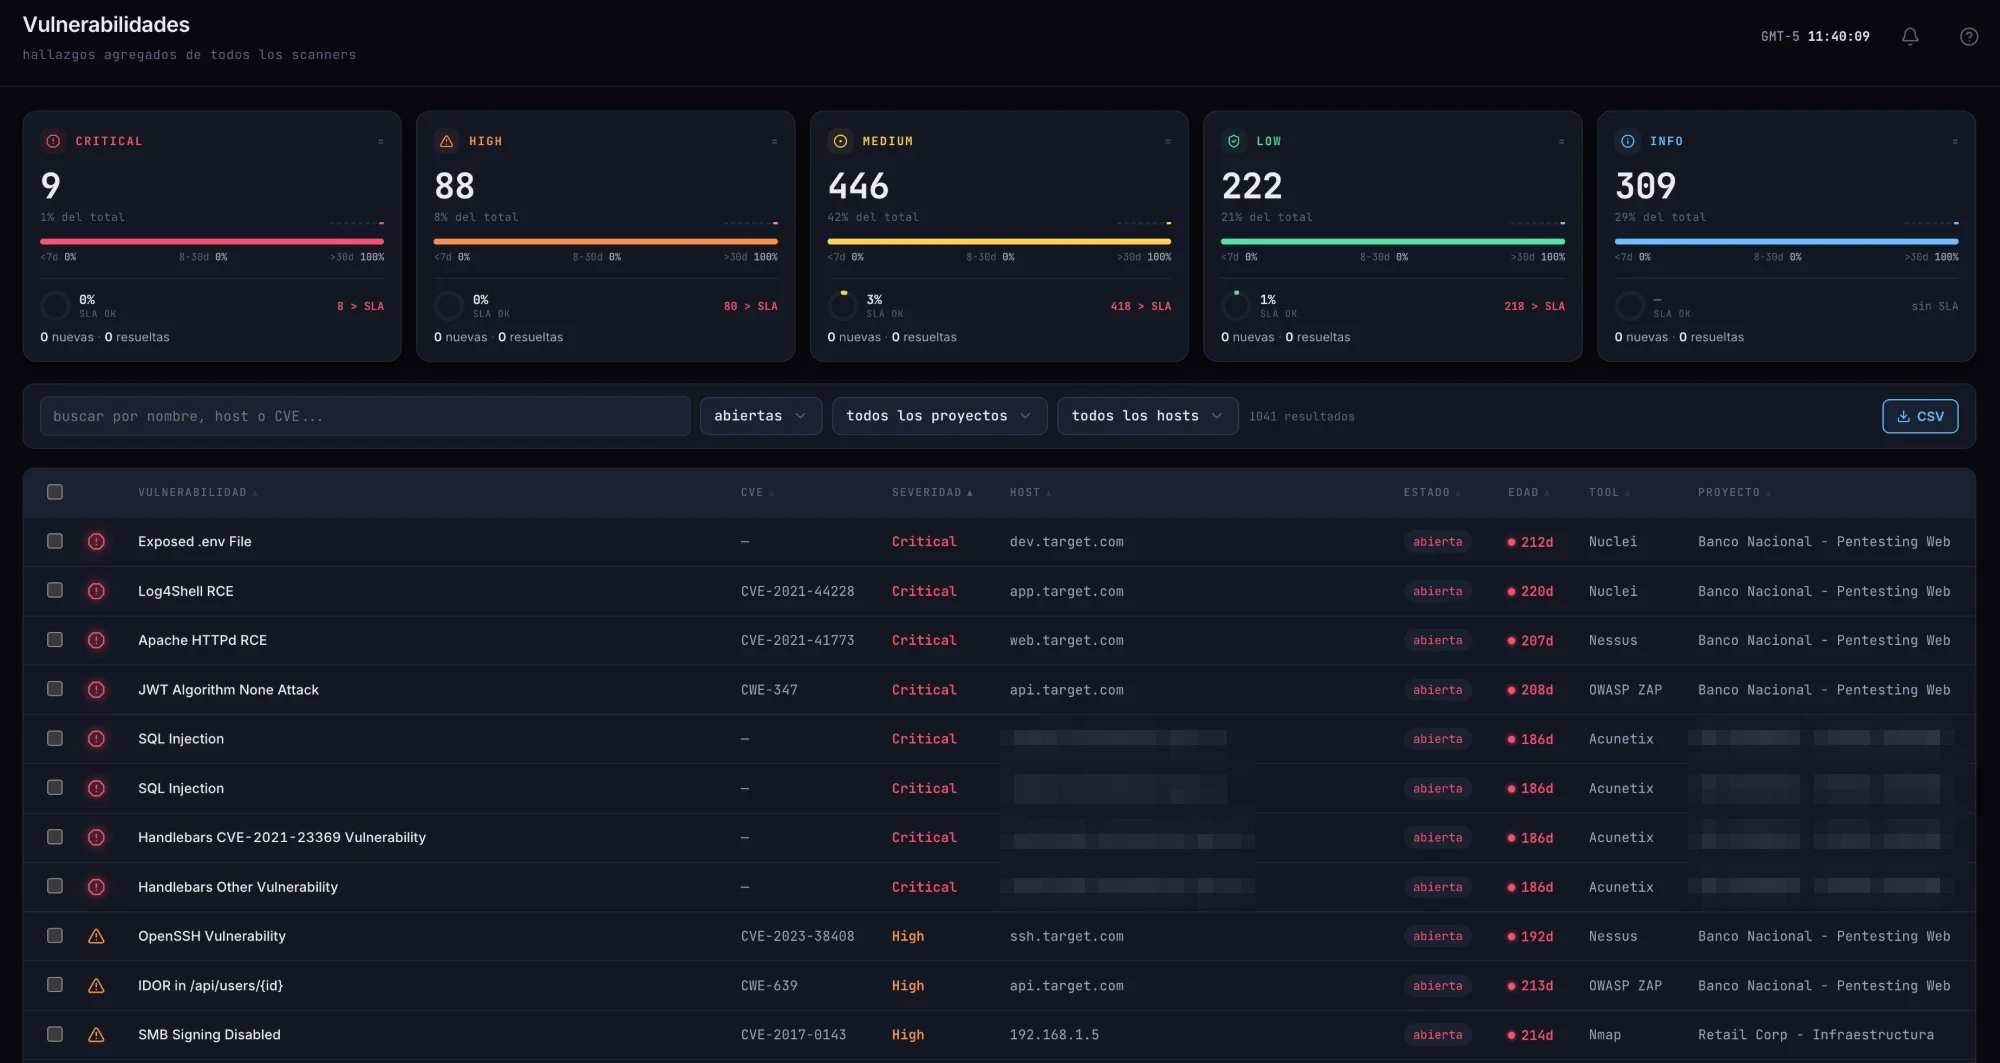
Cyber Risk Intelligence — Vulnerabilidades
Vulnerabilidades agregadas de todos los escáneres con severidad, SLA y edadVulnerabilidades agregadas de todos los escáneres con severidad, SLA y edad
PLATAFORMA—02 · Licencia independiente

IUM — Personnel Intelligence

El factor humano, monitorizado con contexto.

Monitoreo autónomo de comportamiento organizacional: líneas base por usuario y equipo, detección de riesgo interno y análisis predictivo del factor humano, con zero trust aplicado.

Insider threatUEBAZero trust
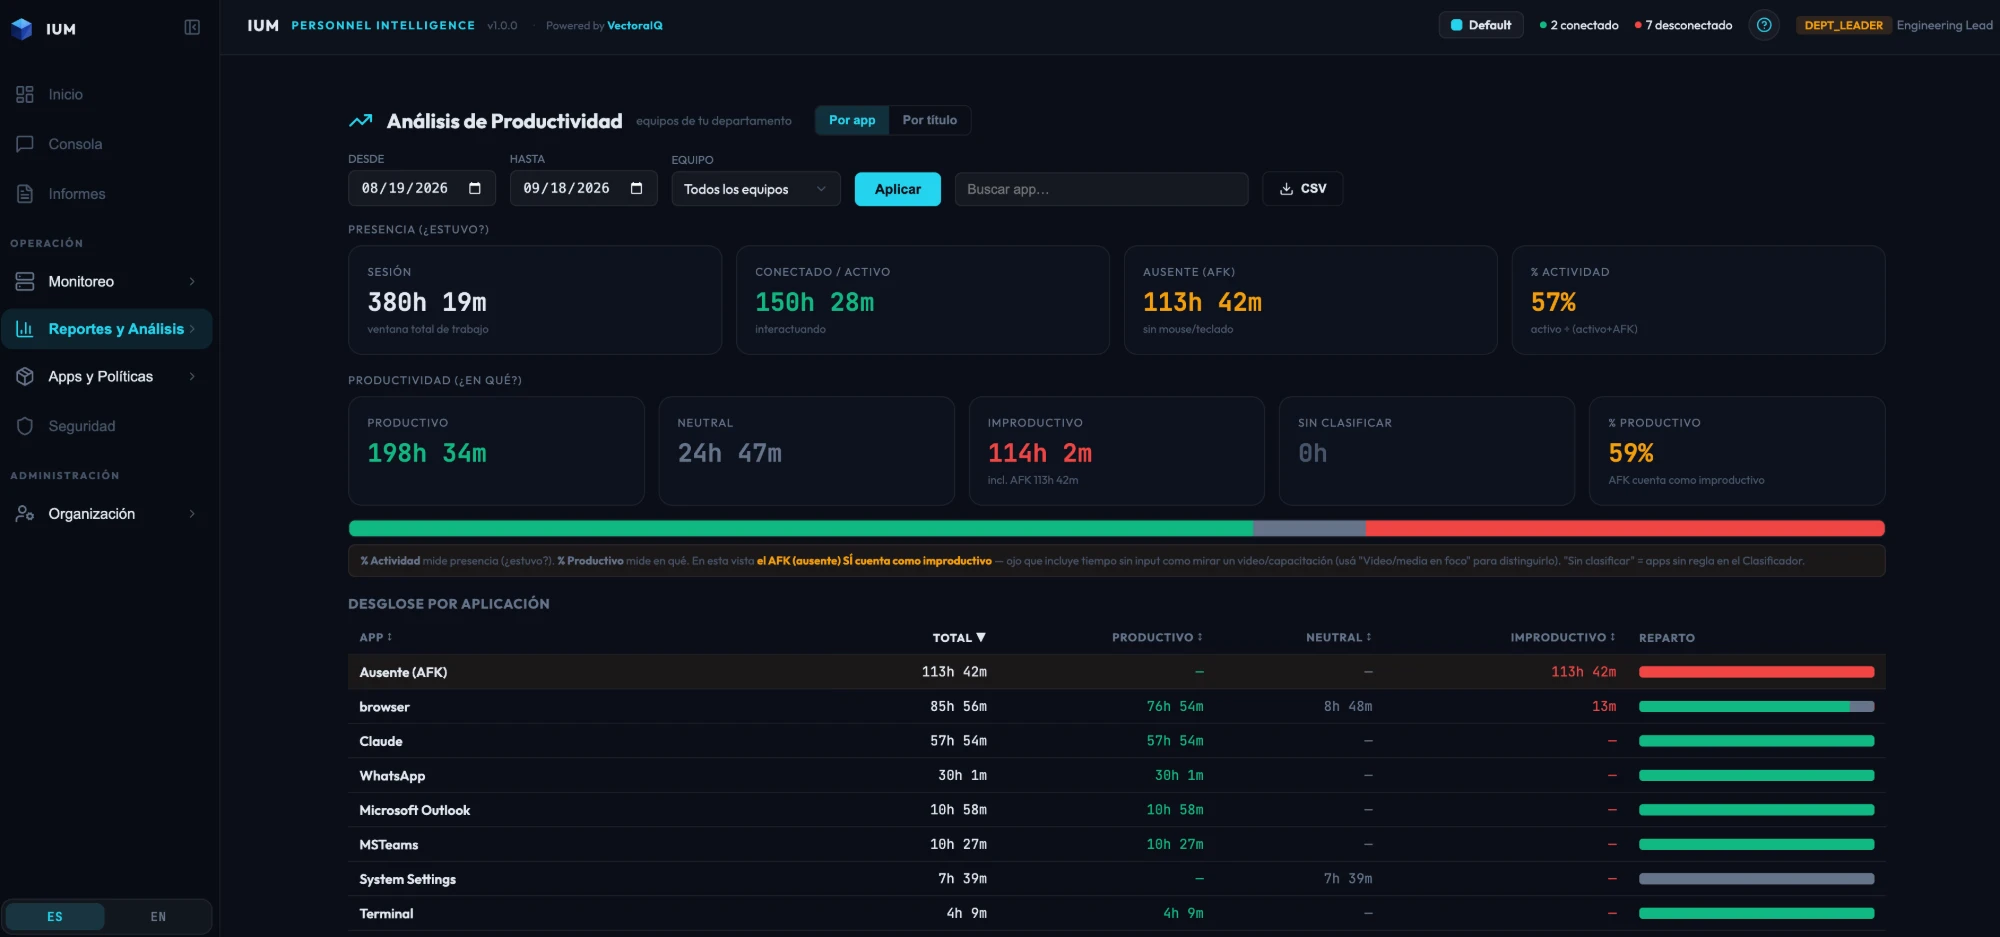
IUM — Análisis de productividad
Análisis de productividad de IUM: presencia, productividad y desglose por aplicaciónAnálisis de productividad de IUM: presencia, productividad y desglose por aplicación
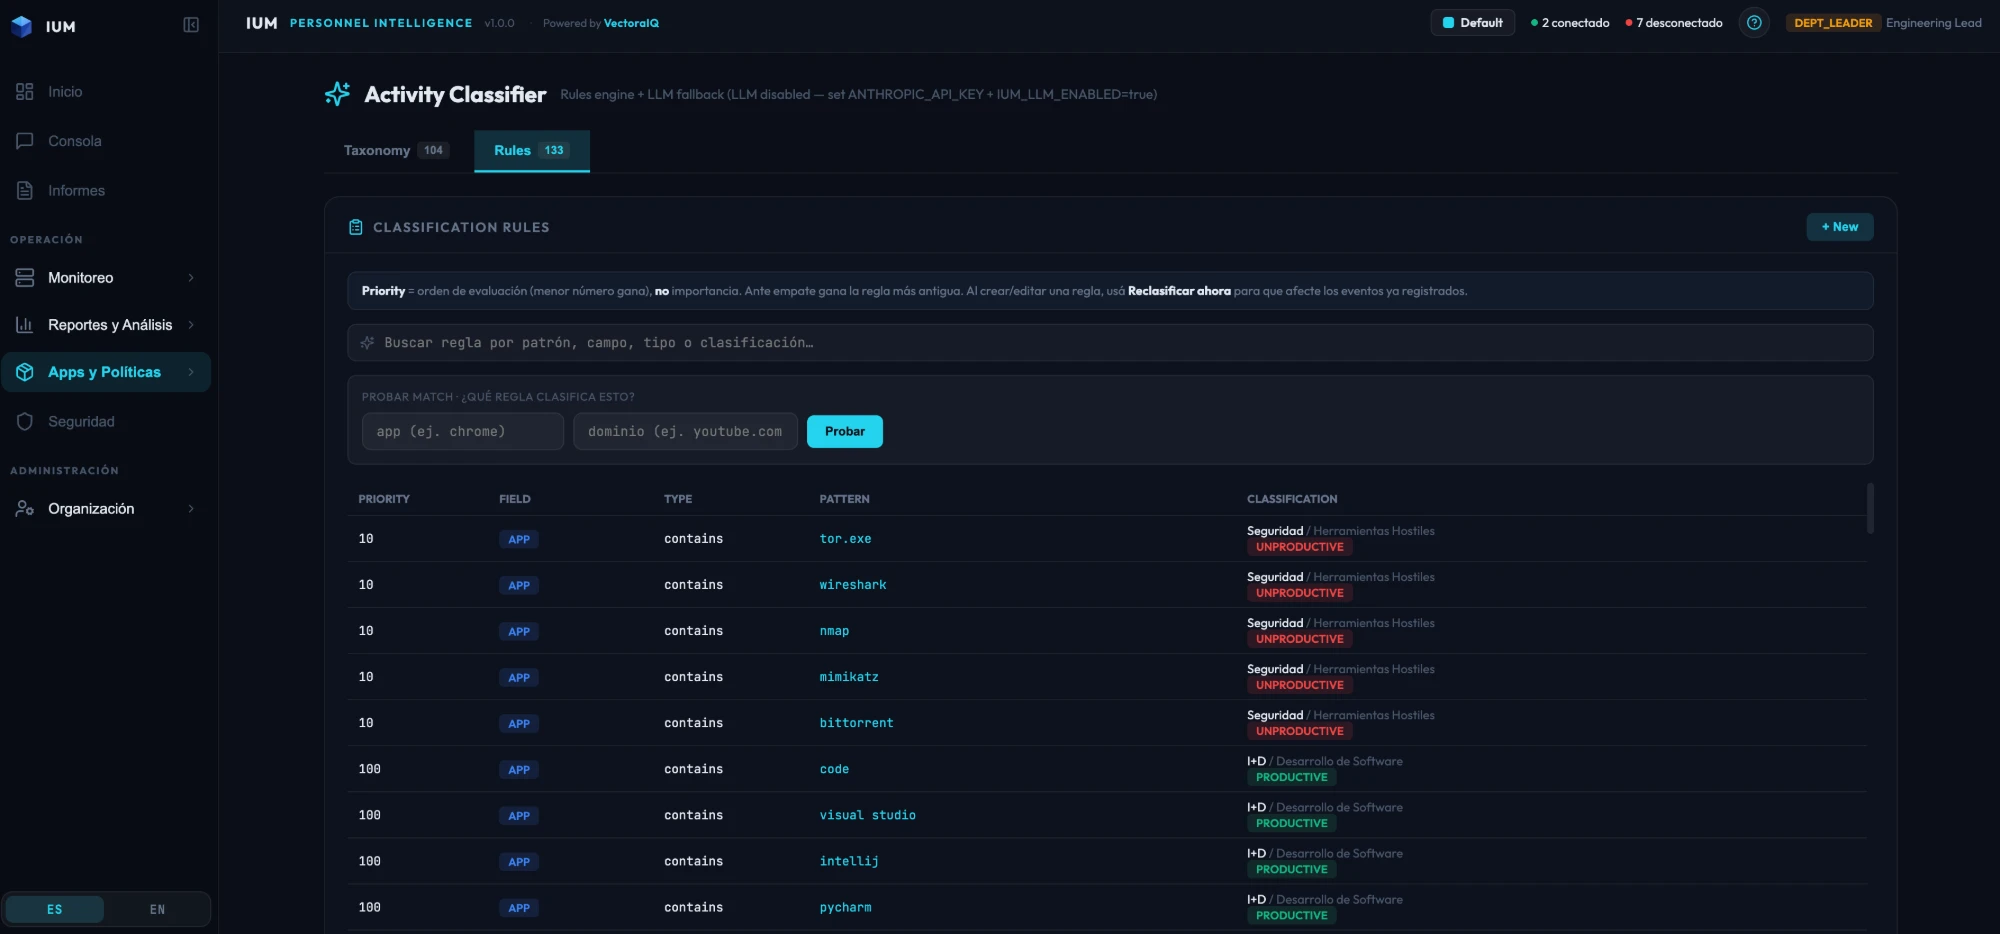
IUM — Activity Classifier
Activity Classifier de IUM: reglas de clasificación de aplicaciones y dominiosActivity Classifier de IUM: reglas de clasificación de aplicaciones y dominios
PLATAFORMA—03 · Licencia independiente

Codealis — DevSecOps & ASPM

Seguridad dentro del pipeline, no después.

Plataforma DevSecOps y ASPM nativa en IA: SAST, DAST y SCA correlacionados, reparación autónoma como pull request revisable y una vista única de la postura de seguridad de sus aplicaciones.

SAST / DASTSCAASPMAuto-remediation
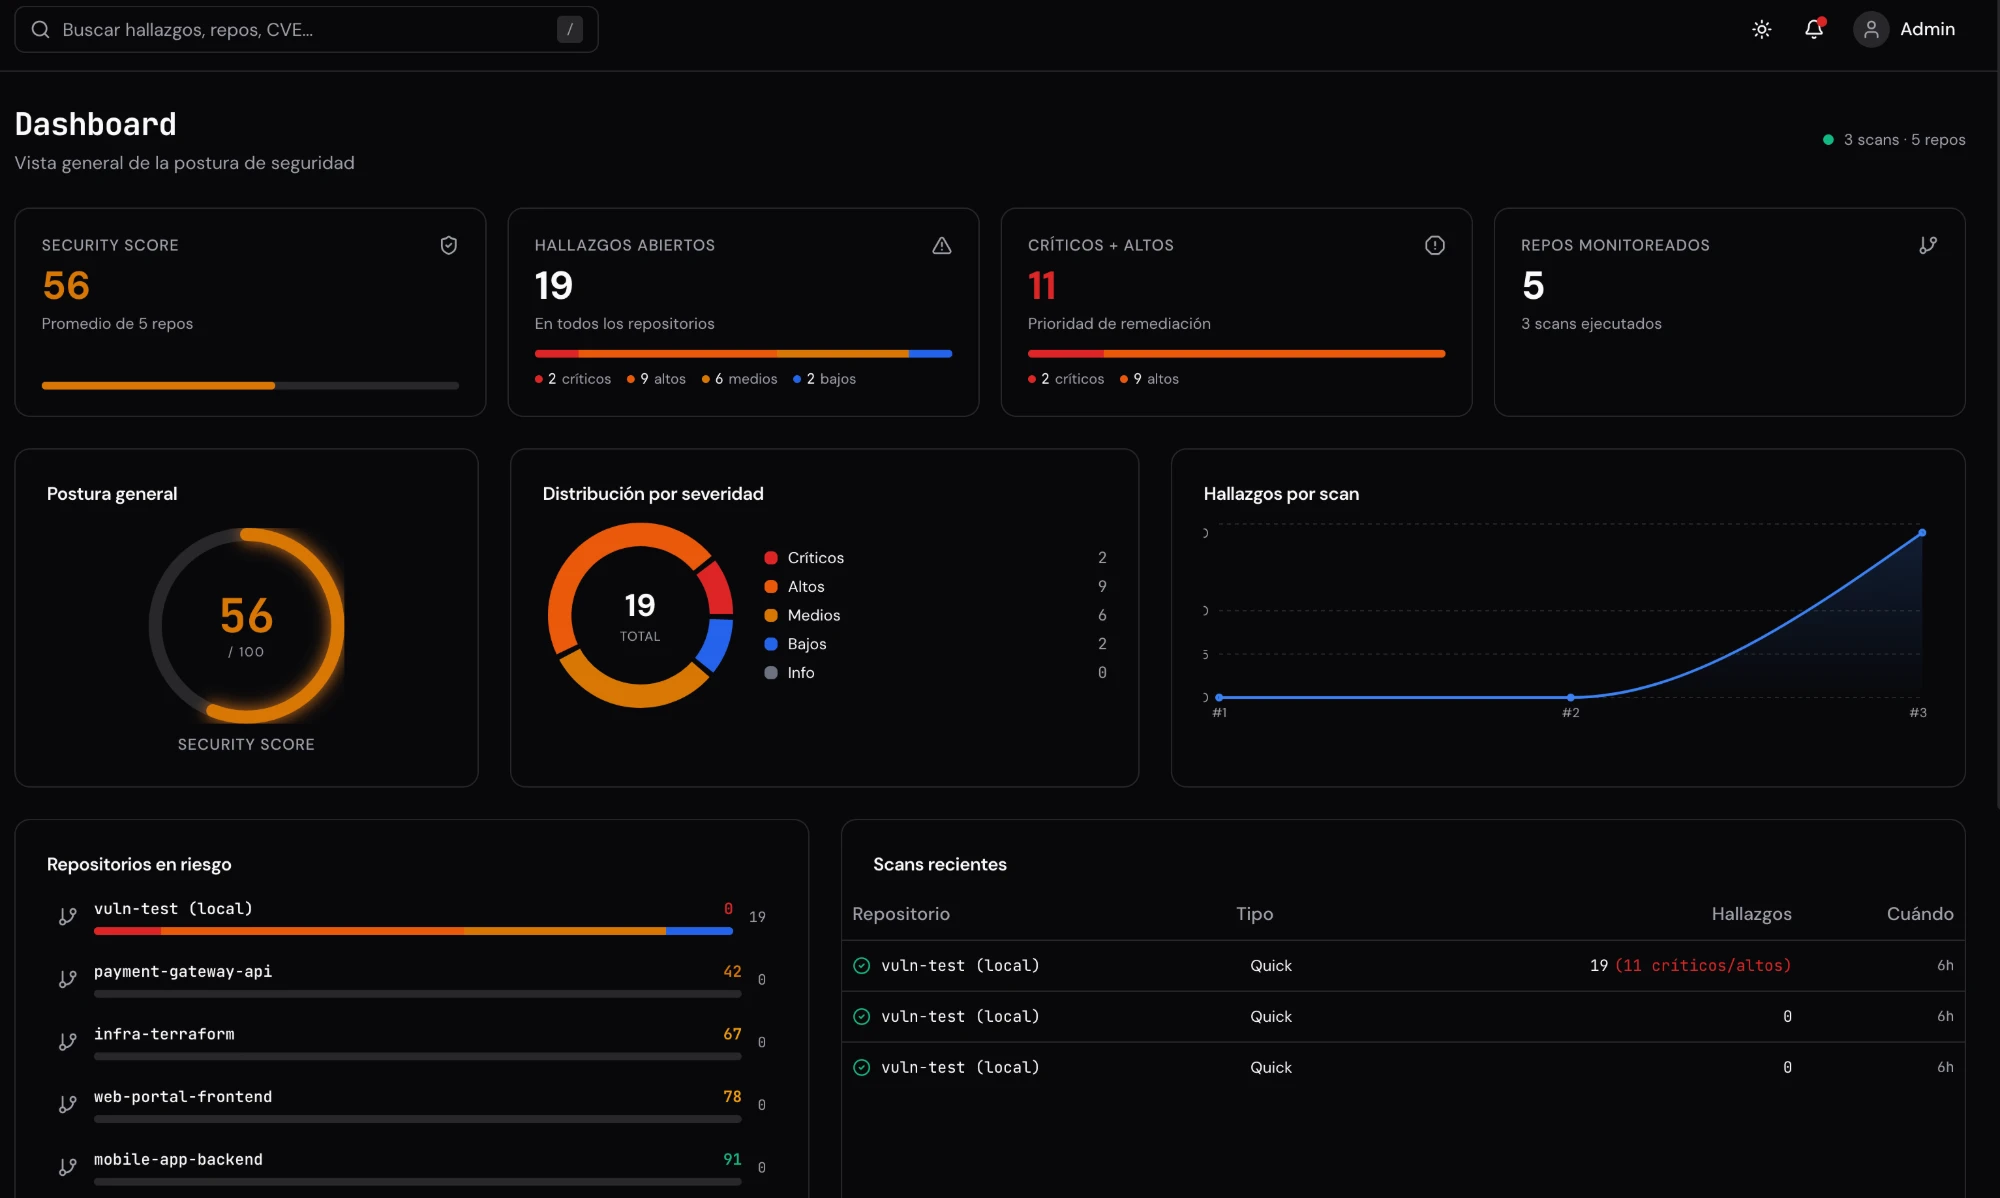
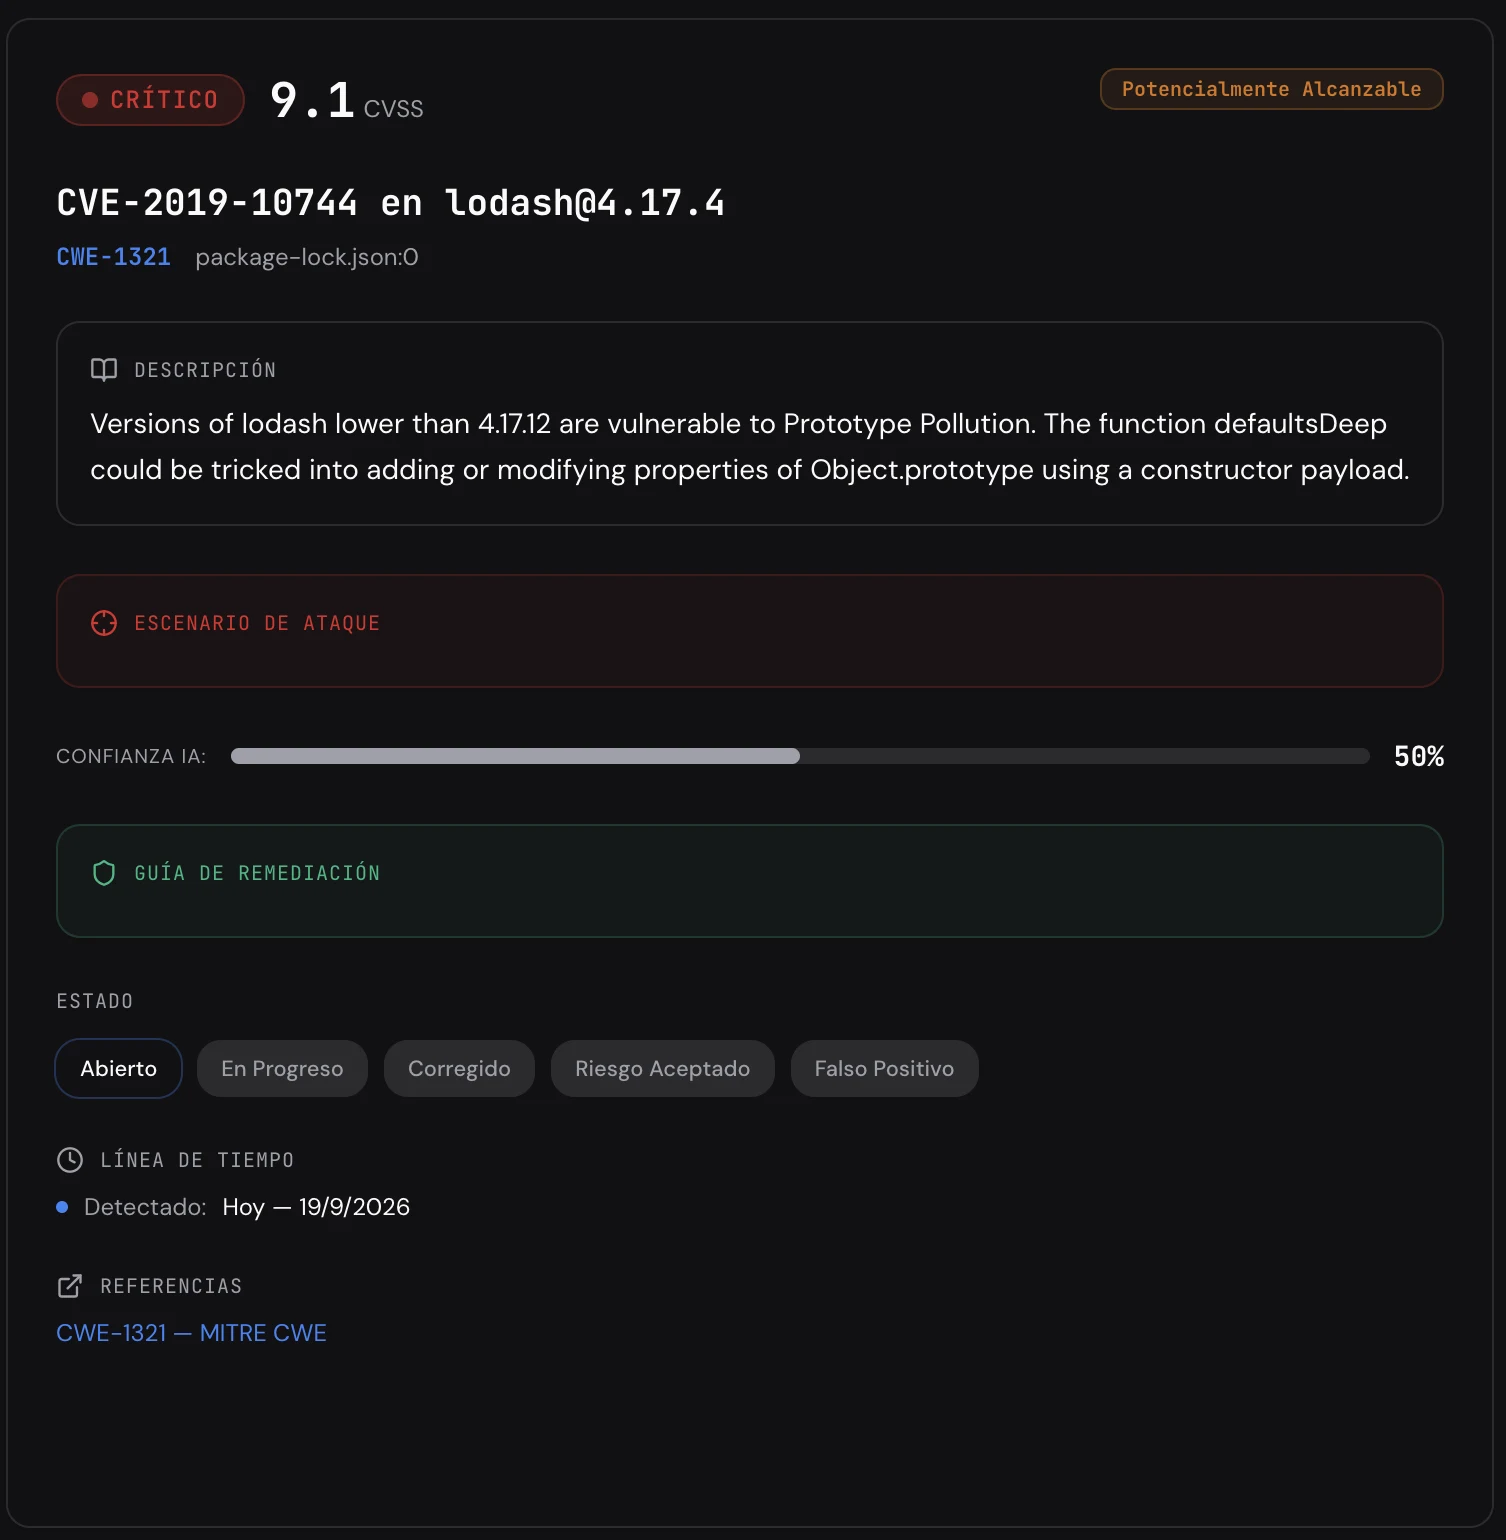
Codealis — Dashboard
Dashboard de Codealis: security score, hallazgos por severidad y repositorios en riesgoDashboard de Codealis: security score, hallazgos por severidad y repositorios en riesgo
Codealis — Detalle de hallazgo
Detalle de hallazgo en Codealis: CVE con CVSS, alcanzabilidad y guía de remediaciónDetalle de hallazgo en Codealis: CVE con CVSS, alcanzabilidad y guía de remediación
PLATAFORMA—04 · Licencia independiente

SecureRatingIQ — Security Rating & ASM

Una calificación defendible de la postura de seguridad.

Calificación A–F sobre nueve factores ponderados, escaneo híbrido externo e interno, visualización interactiva de la superficie de ataque y evidencia mapeada a los marcos que apliquen.

Security ratingASMEvidencia por marco
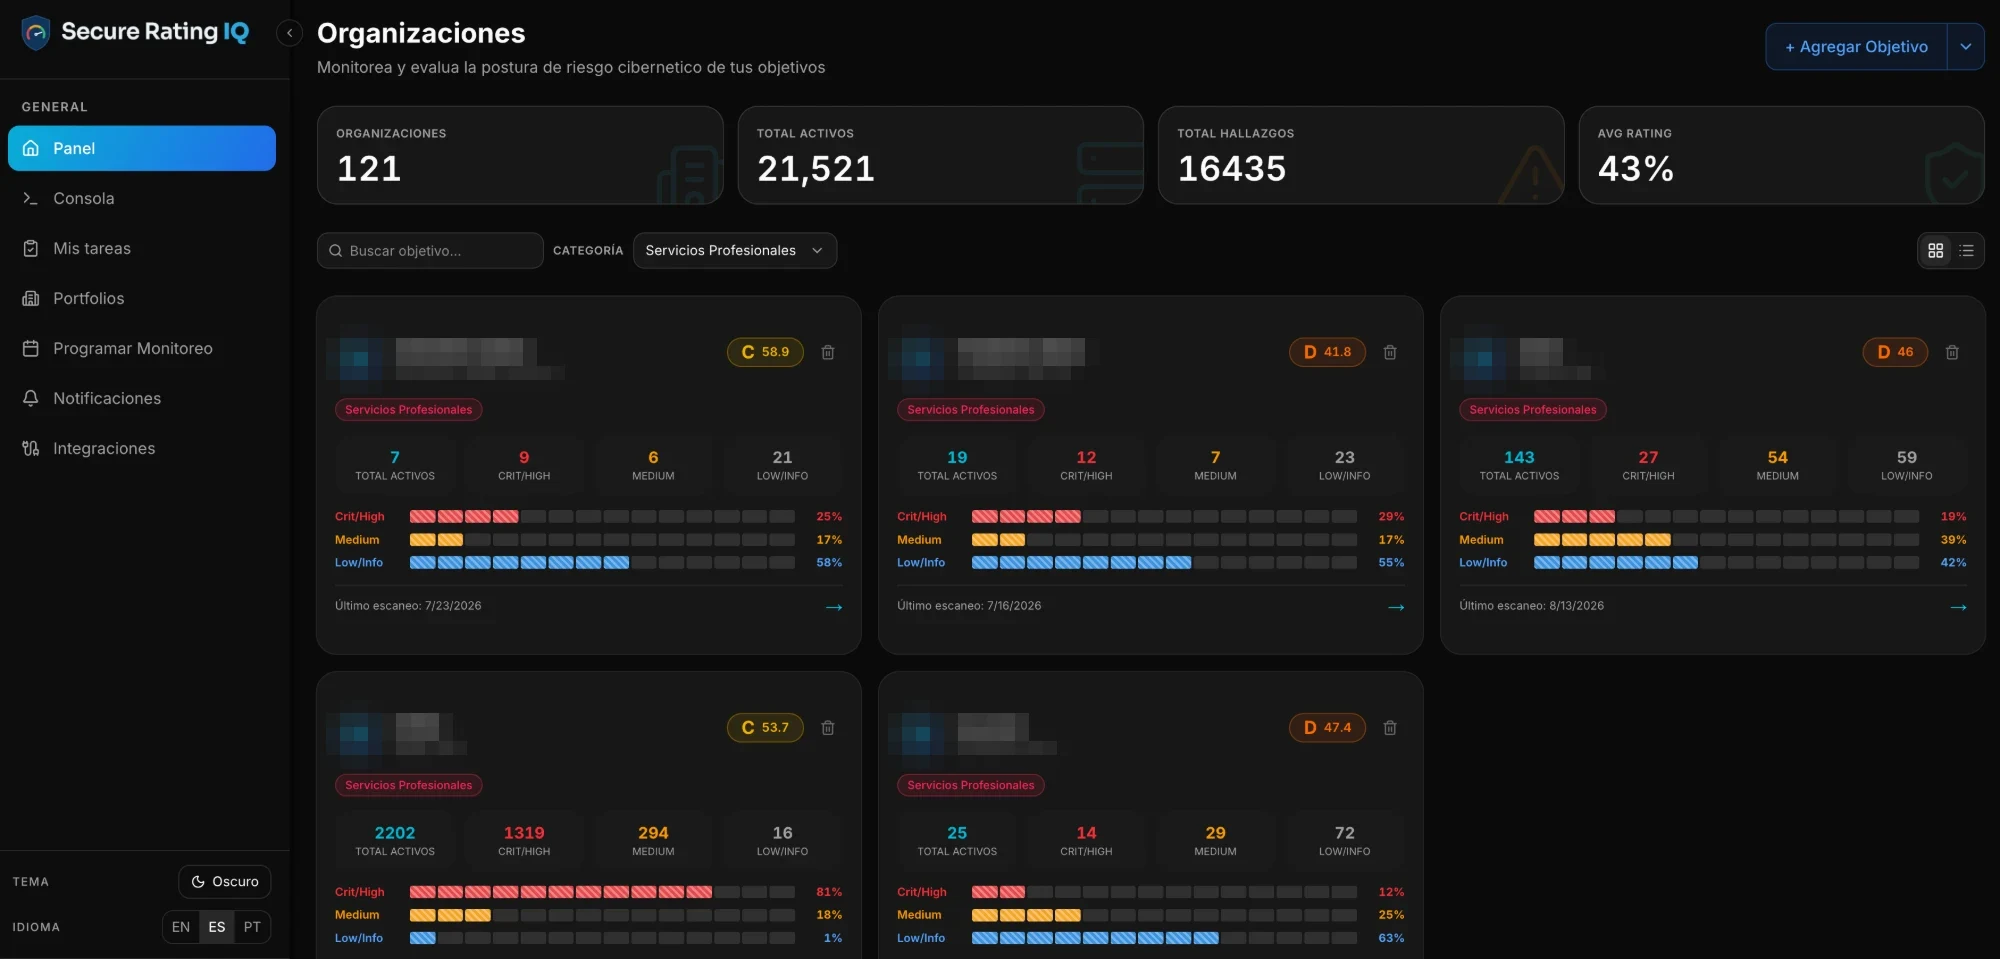
SecureRatingIQ — Organizaciones
Panel de organizaciones de SecureRatingIQ: calificación A–F, activos y hallazgos por objetivoPanel de organizaciones de SecureRatingIQ: calificación A–F, activos y hallazgos por objetivo
SecureRatingIQ — Detalle de dominio
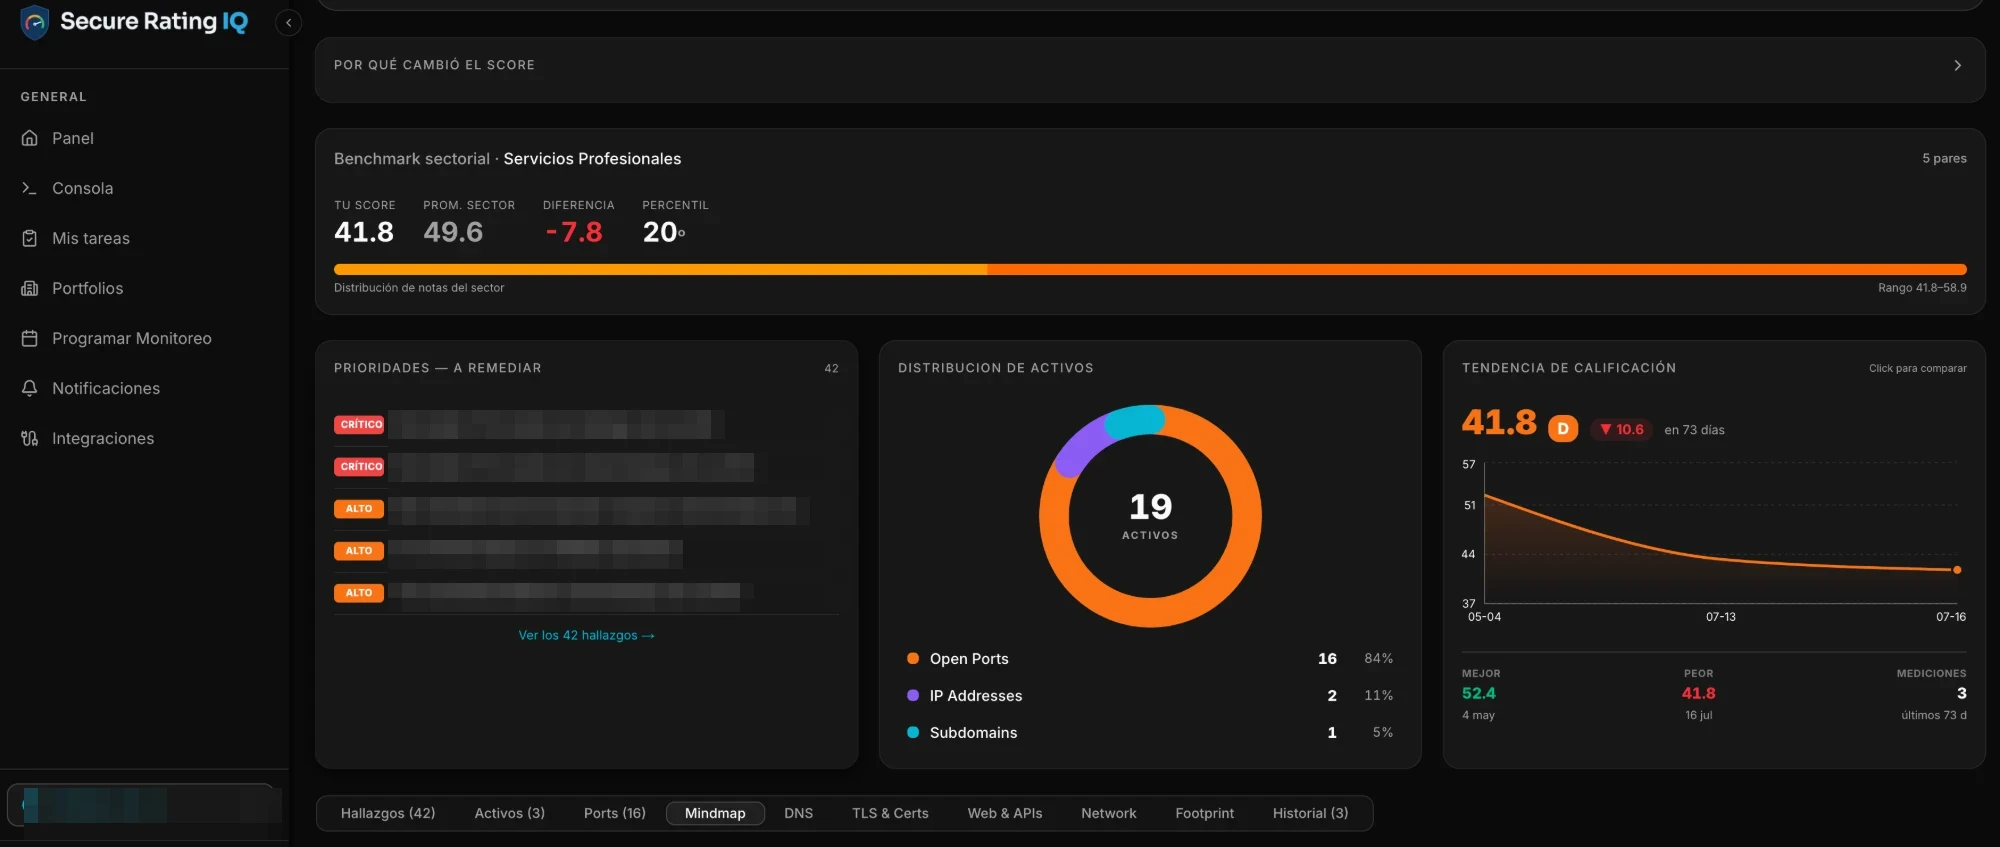
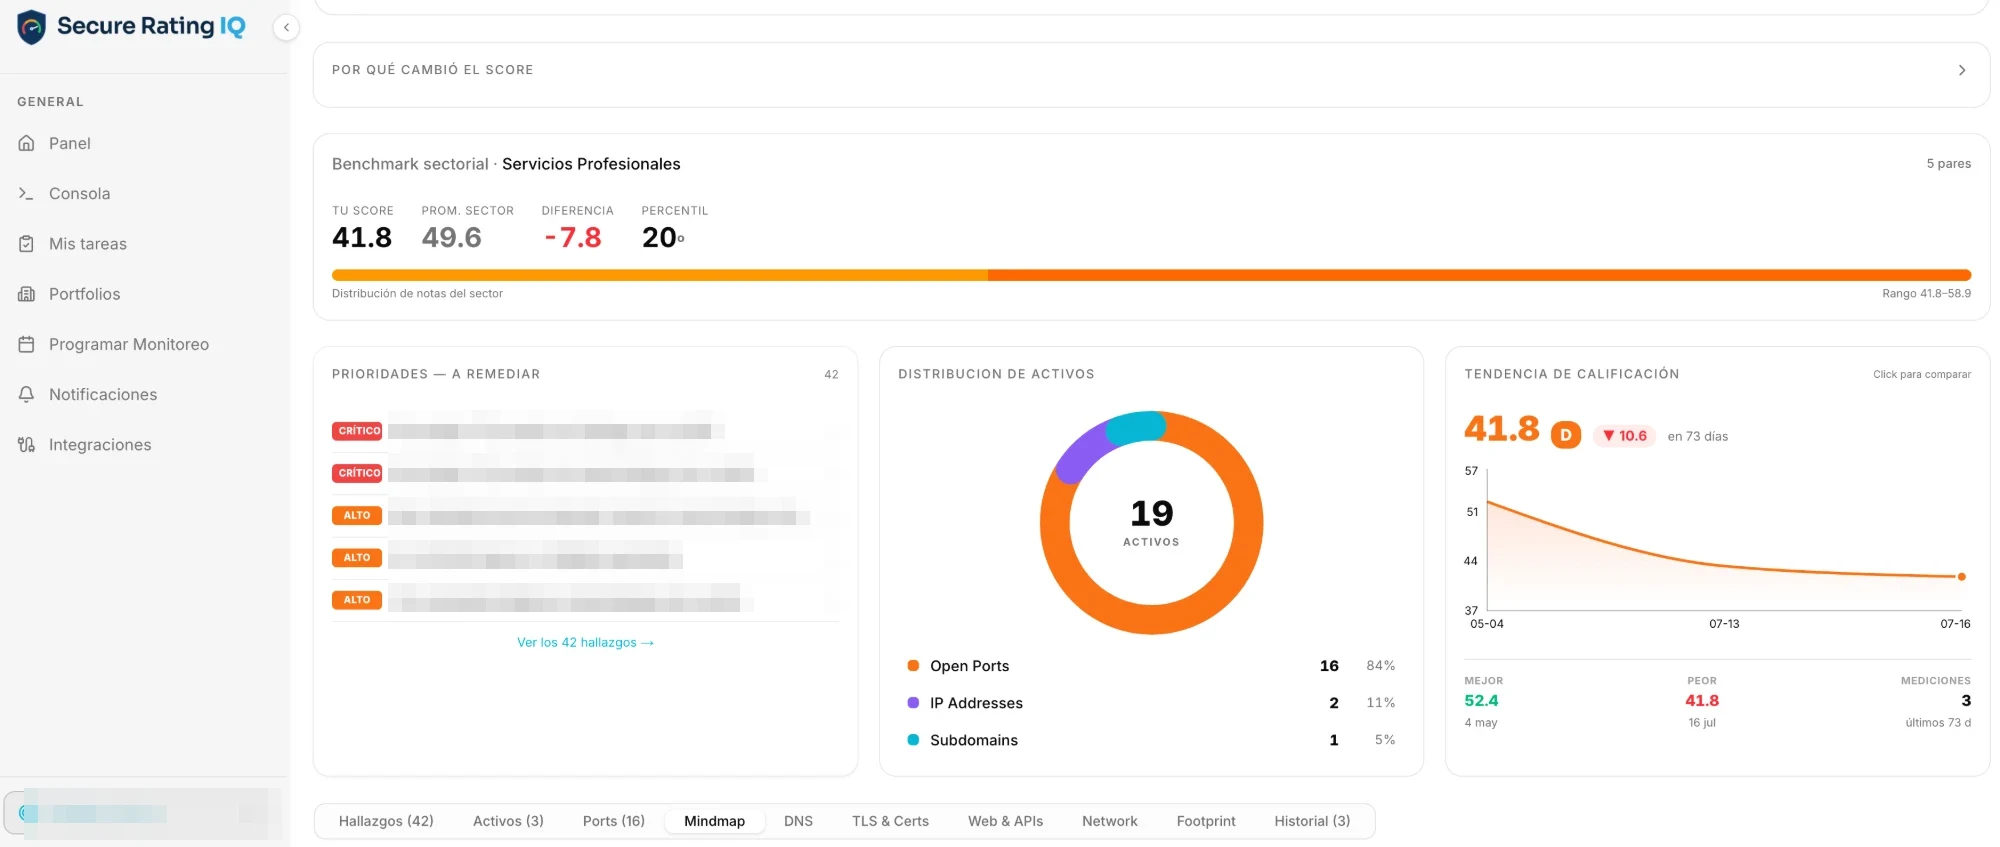
Detalle de dominio en SecureRatingIQ: benchmark sectorial, prioridades y tendencia de calificaciónDetalle de dominio en SecureRatingIQ: benchmark sectorial, prioridades y tendencia de calificación
PLATAFORMA—05 · Licencia independiente

DATAMAP IQ — Endpoint & Insider Threat

El dato y el endpoint, bajo una misma analítica.

Monitoreo de endpoints con analítica de comportamiento (UEBA) orientada al riesgo interno: visibilidad de la actividad sobre la información sensible, detección de desviaciones y respuesta ante uso indebido o exfiltración.

EndpointUEBAInsider threatData protection
DATAMAP IQ — Security overview
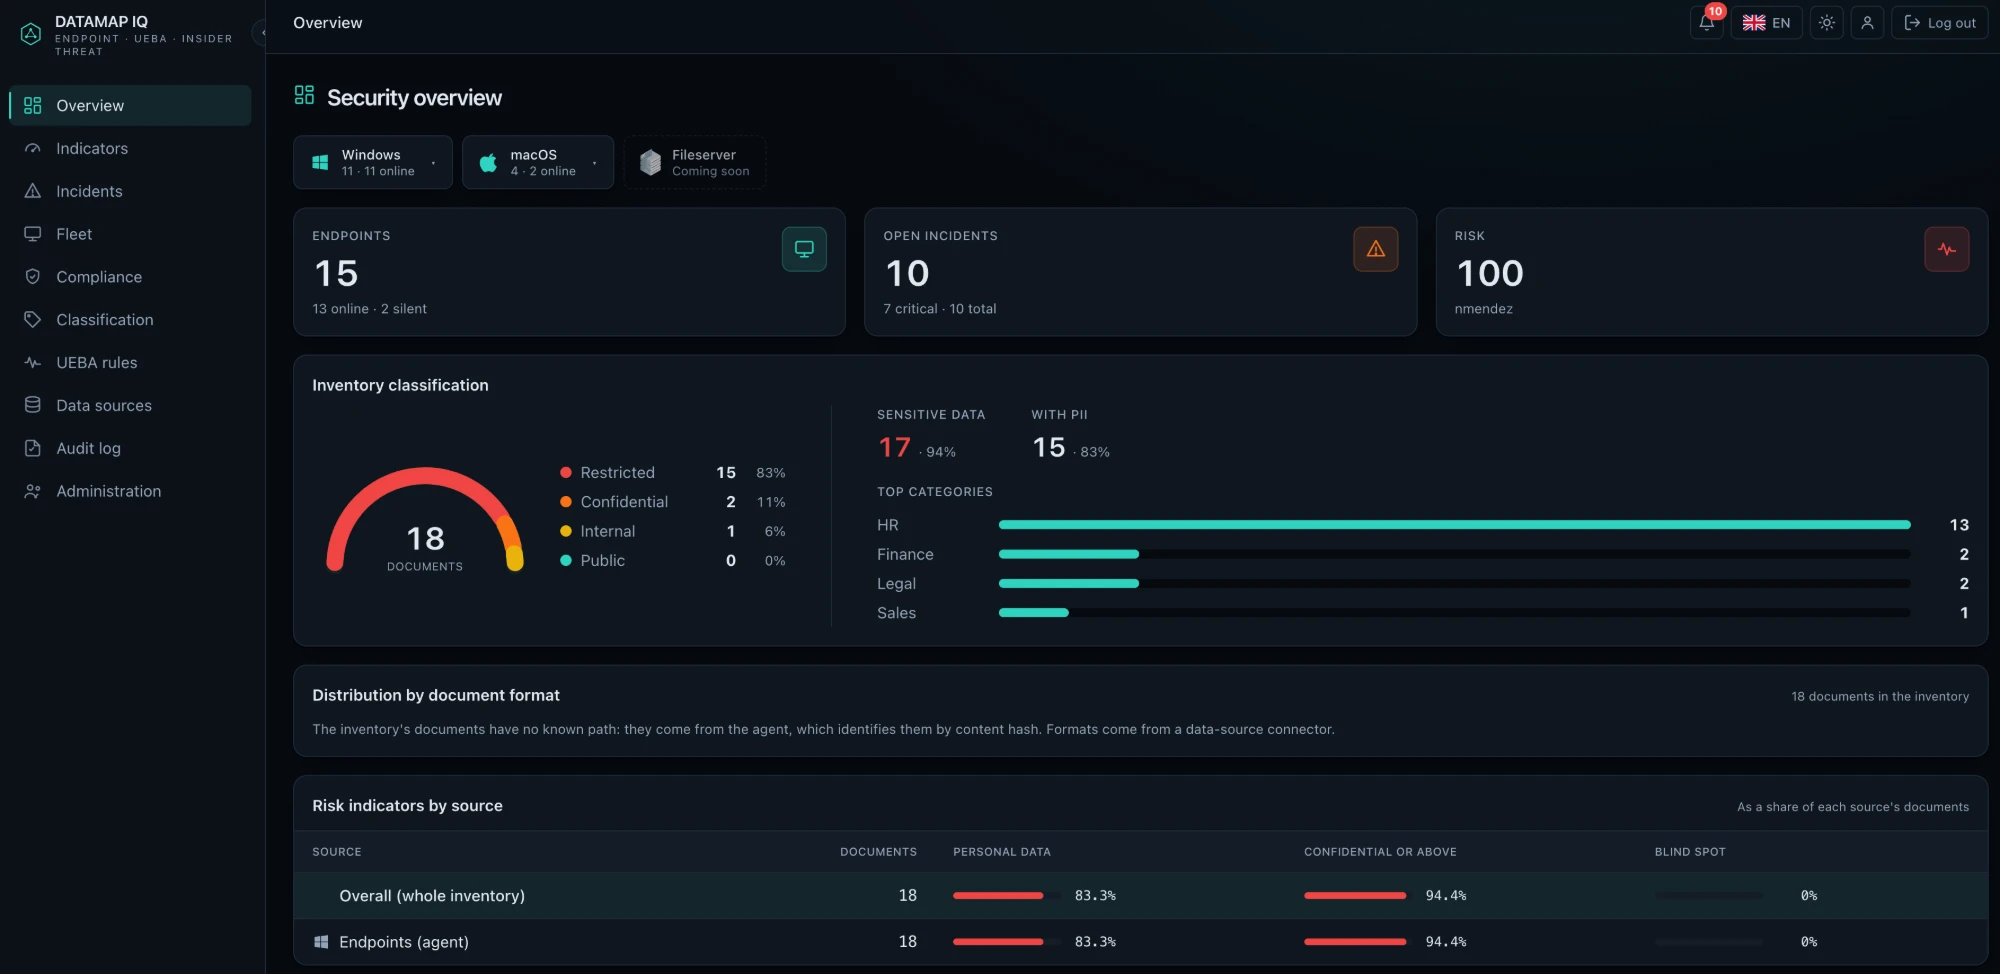
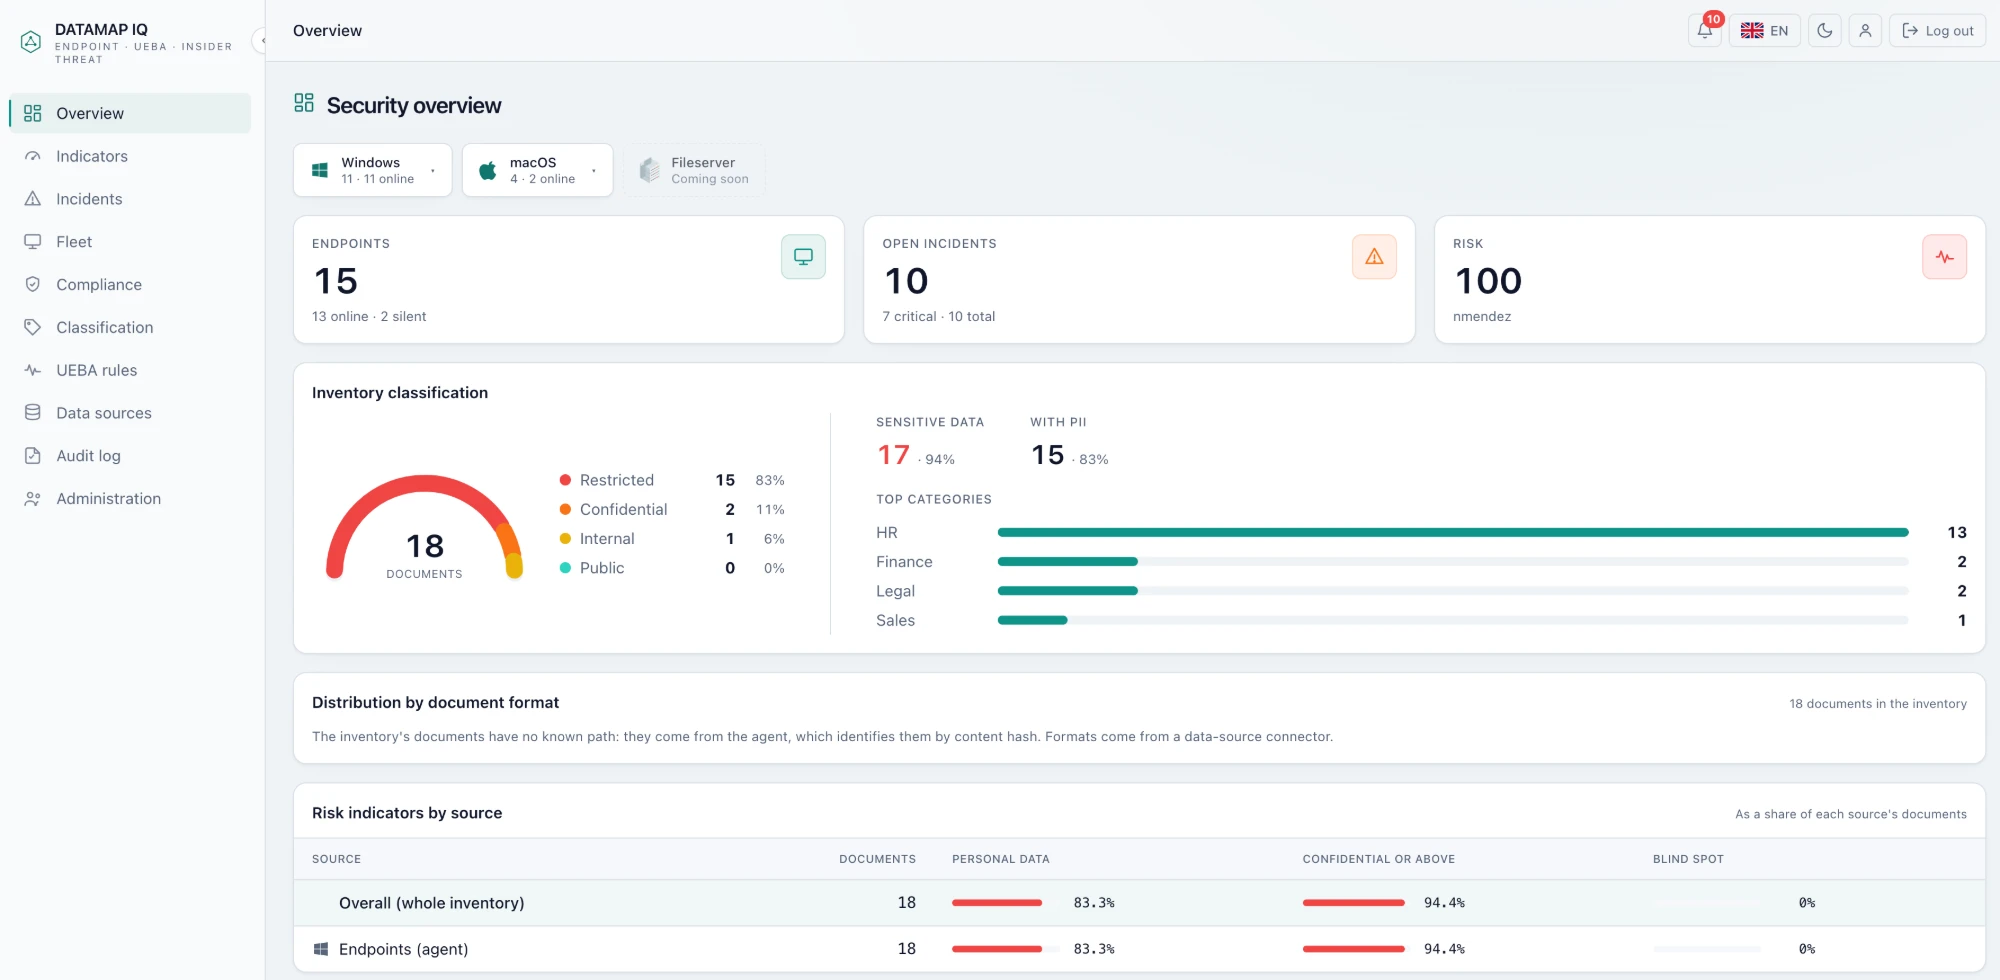
Security overview de DATAMAP IQ: endpoints, incidentes abiertos y clasificación del inventarioSecurity overview de DATAMAP IQ: endpoints, incidentes abiertos y clasificación del inventario
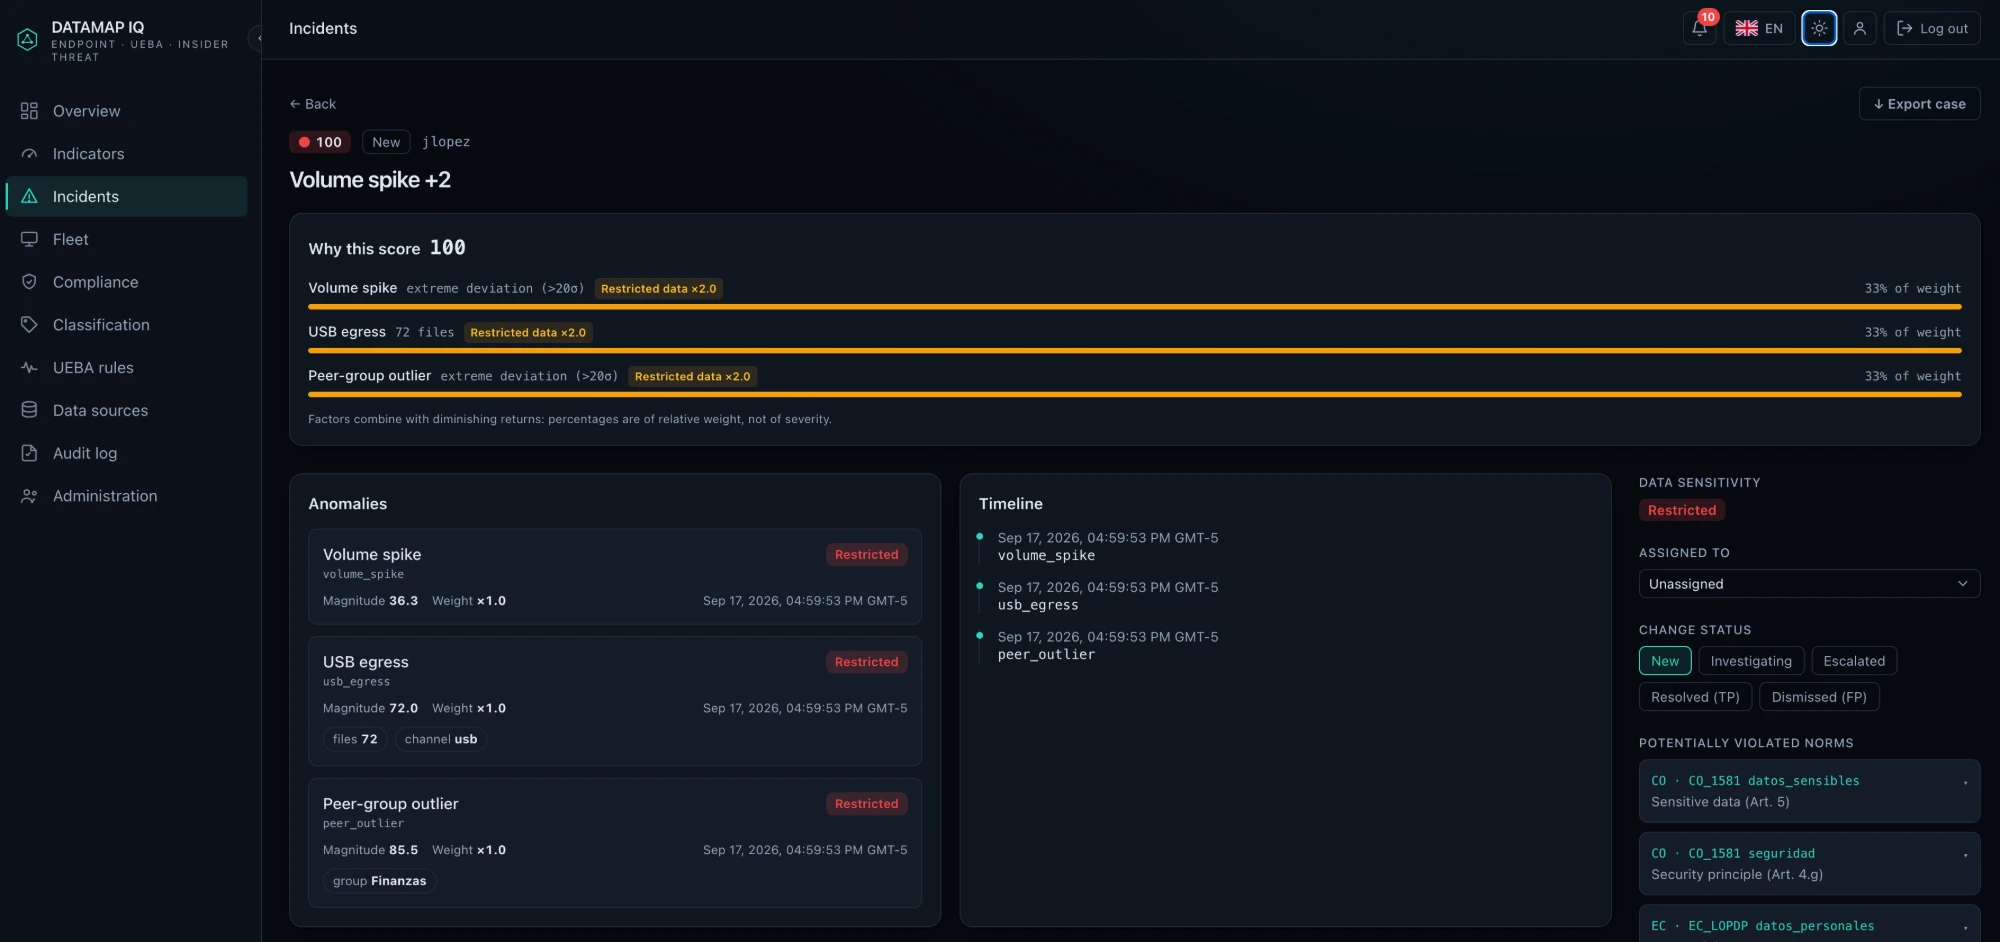
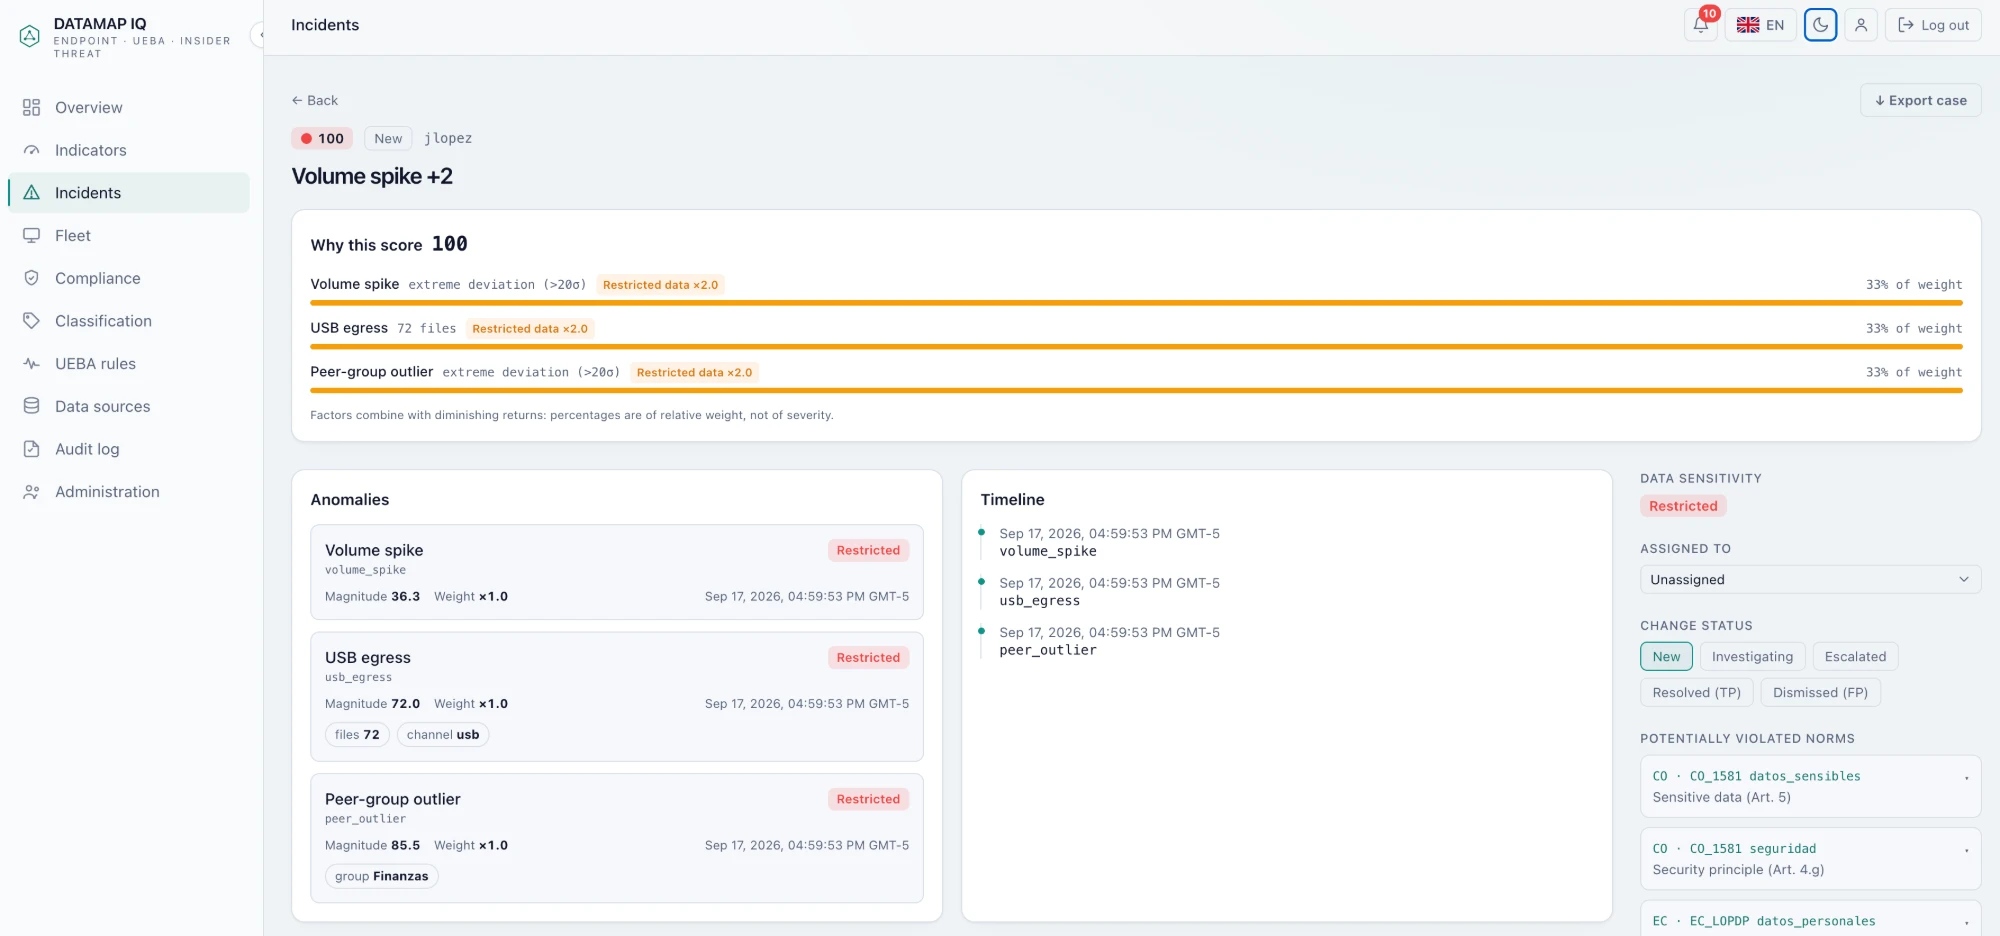
DATAMAP IQ — Detalle de incidente
Detalle de incidente en DATAMAP IQ: explicación del score, anomalías y normas potencialmente vulneradasDetalle de incidente en DATAMAP IQ: explicación del score, anomalías y normas potencialmente vulneradas
PLATAFORMA—06 · Licencia independiente

Secure Tuning IQ — Hardening & Compliance

Configuraciones endurecidas y demostrables.

Evaluación continua de configuraciones contra CIS Benchmarks y contenido SCAP: brechas de endurecimiento priorizadas, guías de remediación aplicables y evidencia de cumplimiento por sistema.

CIS BenchmarksSCAPHardeningCompliance
PLATAFORMA—07 · Licencia independiente

sAIgents — Offensive Security

Validación adversaria continua, no una vez al año.

Pentesting, red teaming y simulación de adversarios de forma autónoma: cadenas de explotación demostradas y mapeadas a MITRE ATT&CK, con reglas de enfrentamiento y bitácora de toda acción.

PentestingRed teamMITRE ATT&CK
Autonomía graduada

Sugerir, aprobar o ejecutar. Por tipo de acción.

Autonomía sin trazabilidad no es defendible ante una auditoría. El nivel lo define usted, acción por acción, y todo lo ejecutado queda registrado.

01

Sugerir

El agente analiza, prioriza y recomienda. La decisión y la ejecución quedan en manos del equipo.

02

Aprobar

La acción queda preparada —un pull request, una regla de contención— y espera una aprobación explícita.

03

Ejecutar

Dentro de los límites acordados, el agente actúa y deja constancia en la traza de auditoría.

Traza de auditoríaIlustrativo
14:02:11Hallazgo priorizado por explotabilidad · 03 CodealisSugerirNotificado
14:02:40Pull request de remediación preparado · 03 CodealisAprobarPendiente
14:05:03Contención de exfiltración por USB · 05 DATAMAP IQEjecutarRegistrado
14:05:04Evidencia mapeada a ISO 27001 A.8.16 · 04 SecureRatingIQEjecutarRegistrado
14:07:19Cadena de ataque reproducida (T1078) · 07 sAIgentsAprobarPendiente
Despliegue

Donde su regulador lo exija.

Cloud, on-premise o híbrido. En gobierno, finanzas y salud el on-premise es el modelo habitual: el dato no sale del perímetro del cliente.

Modelo 01

Cloud

Operación gestionada. Para organizaciones sin restricción de residencia de datos.

Modelo 02 · Sector regulado

On-premise

Todo dentro de su infraestructura. Encriptación en tránsito y en reposo, control por roles y traza sobre cada consulta.

Modelo 03

Híbrido

Núcleo y datos sensibles dentro; capacidades de escaneo externo fuera.

Despliegue por fases

Del diagnóstico a la operación.

Fase 01

Diagnóstico

Mapeo de superficie, inventario de activos, líneas base y KPIs del despliegue.

Duración: por confirmar
Fase 02

Integración

Conexión vía API a SIEM, ITSM, directorio y pipelines. Sin detener la operación.

Duración: por confirmar
Fase 03

Despliegue de agentes

Plataforma por plataforma, con guardrails, niveles de autonomía y umbrales acordados.

Duración: por confirmar
Fase 04

Operación autónoma

Los agentes operan, reportan y aprenden. Revisión periódica contra los KPIs.

Continuo

¿Listo para verlo sobre su propia operación?

Una sesión de trabajo con nuestro equipo: contexto de su operación, plataformas de interés y modelo de despliegue.