La plataforma en pantalla
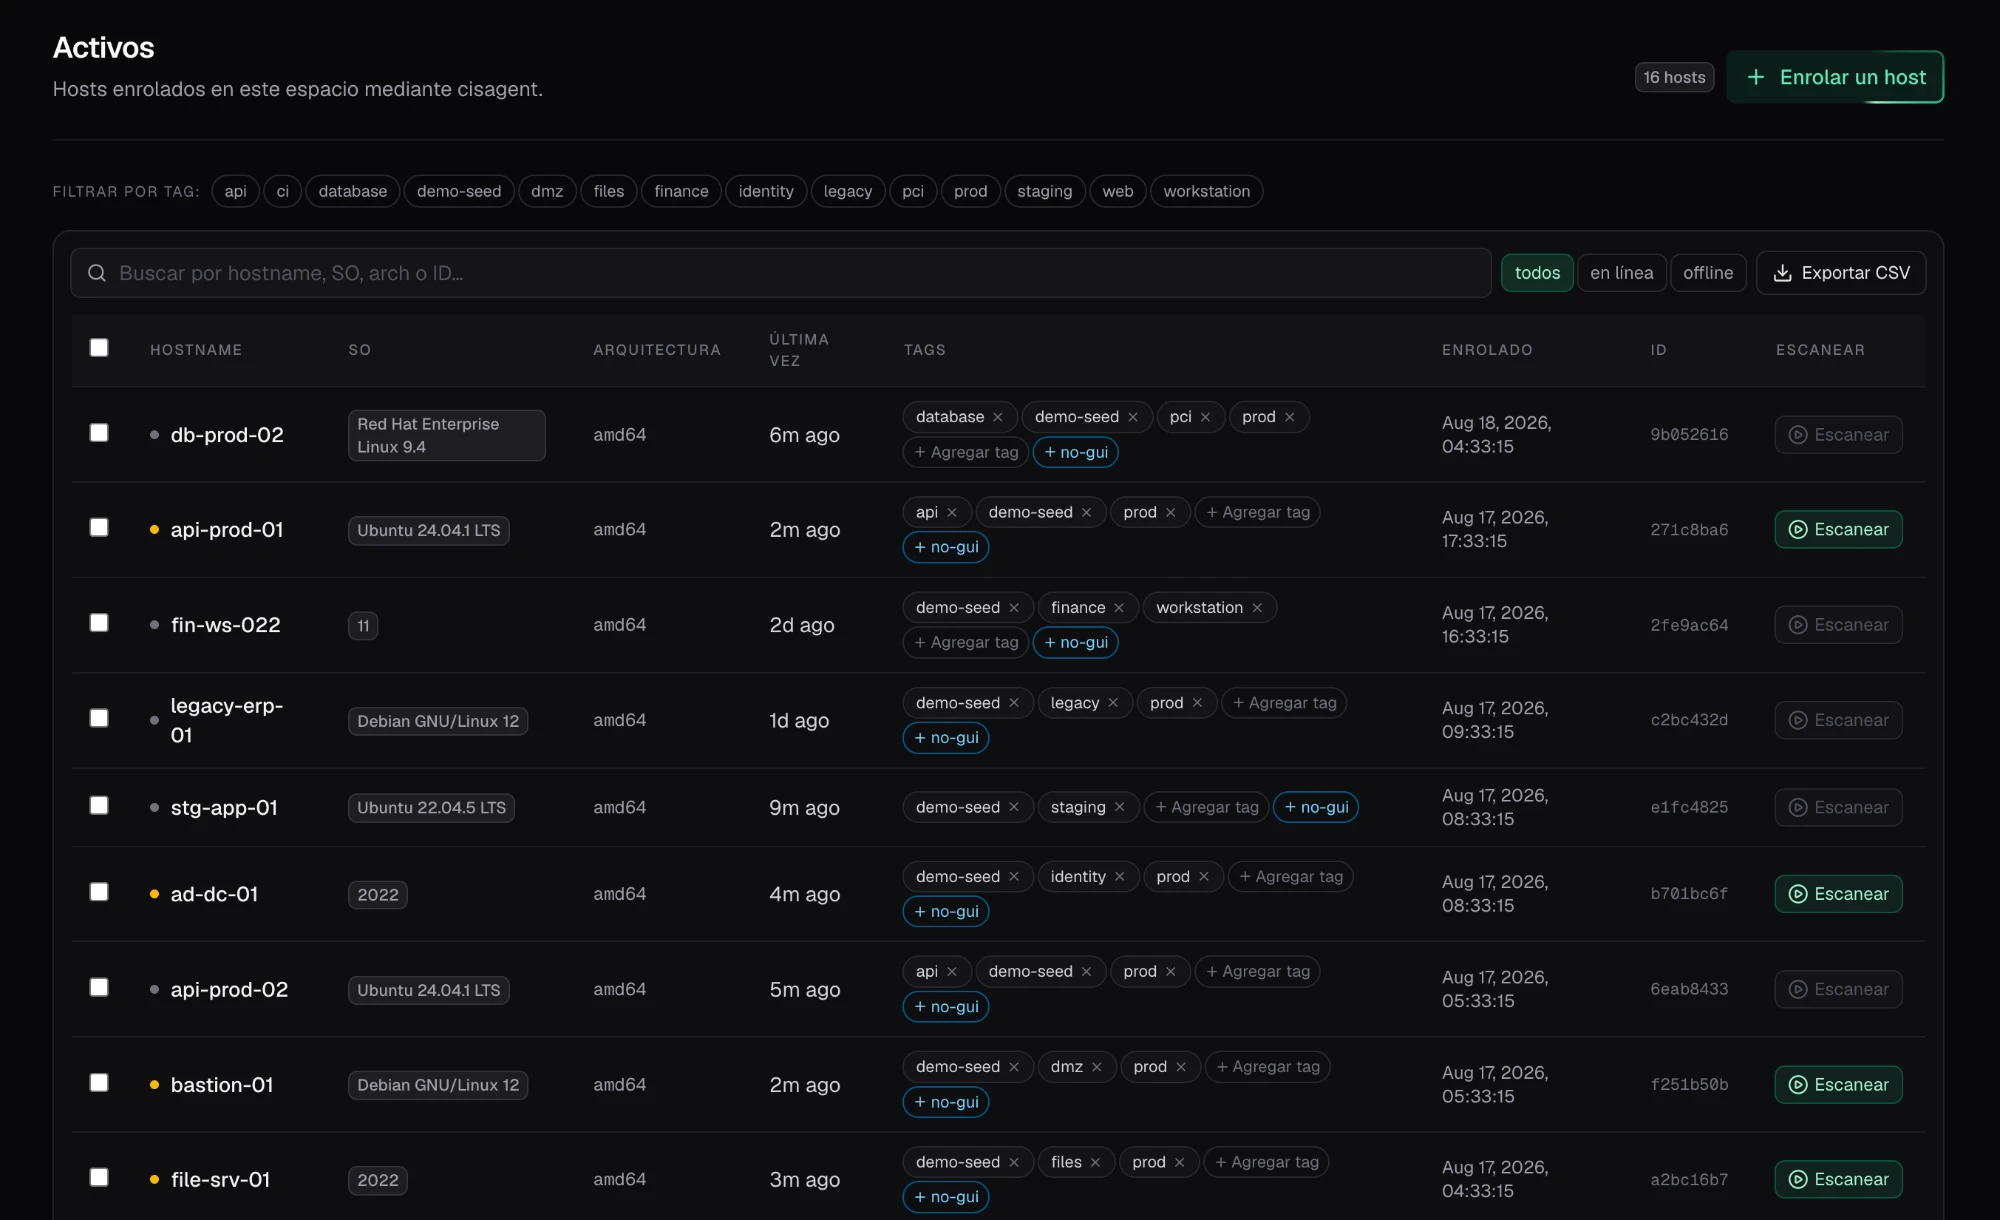
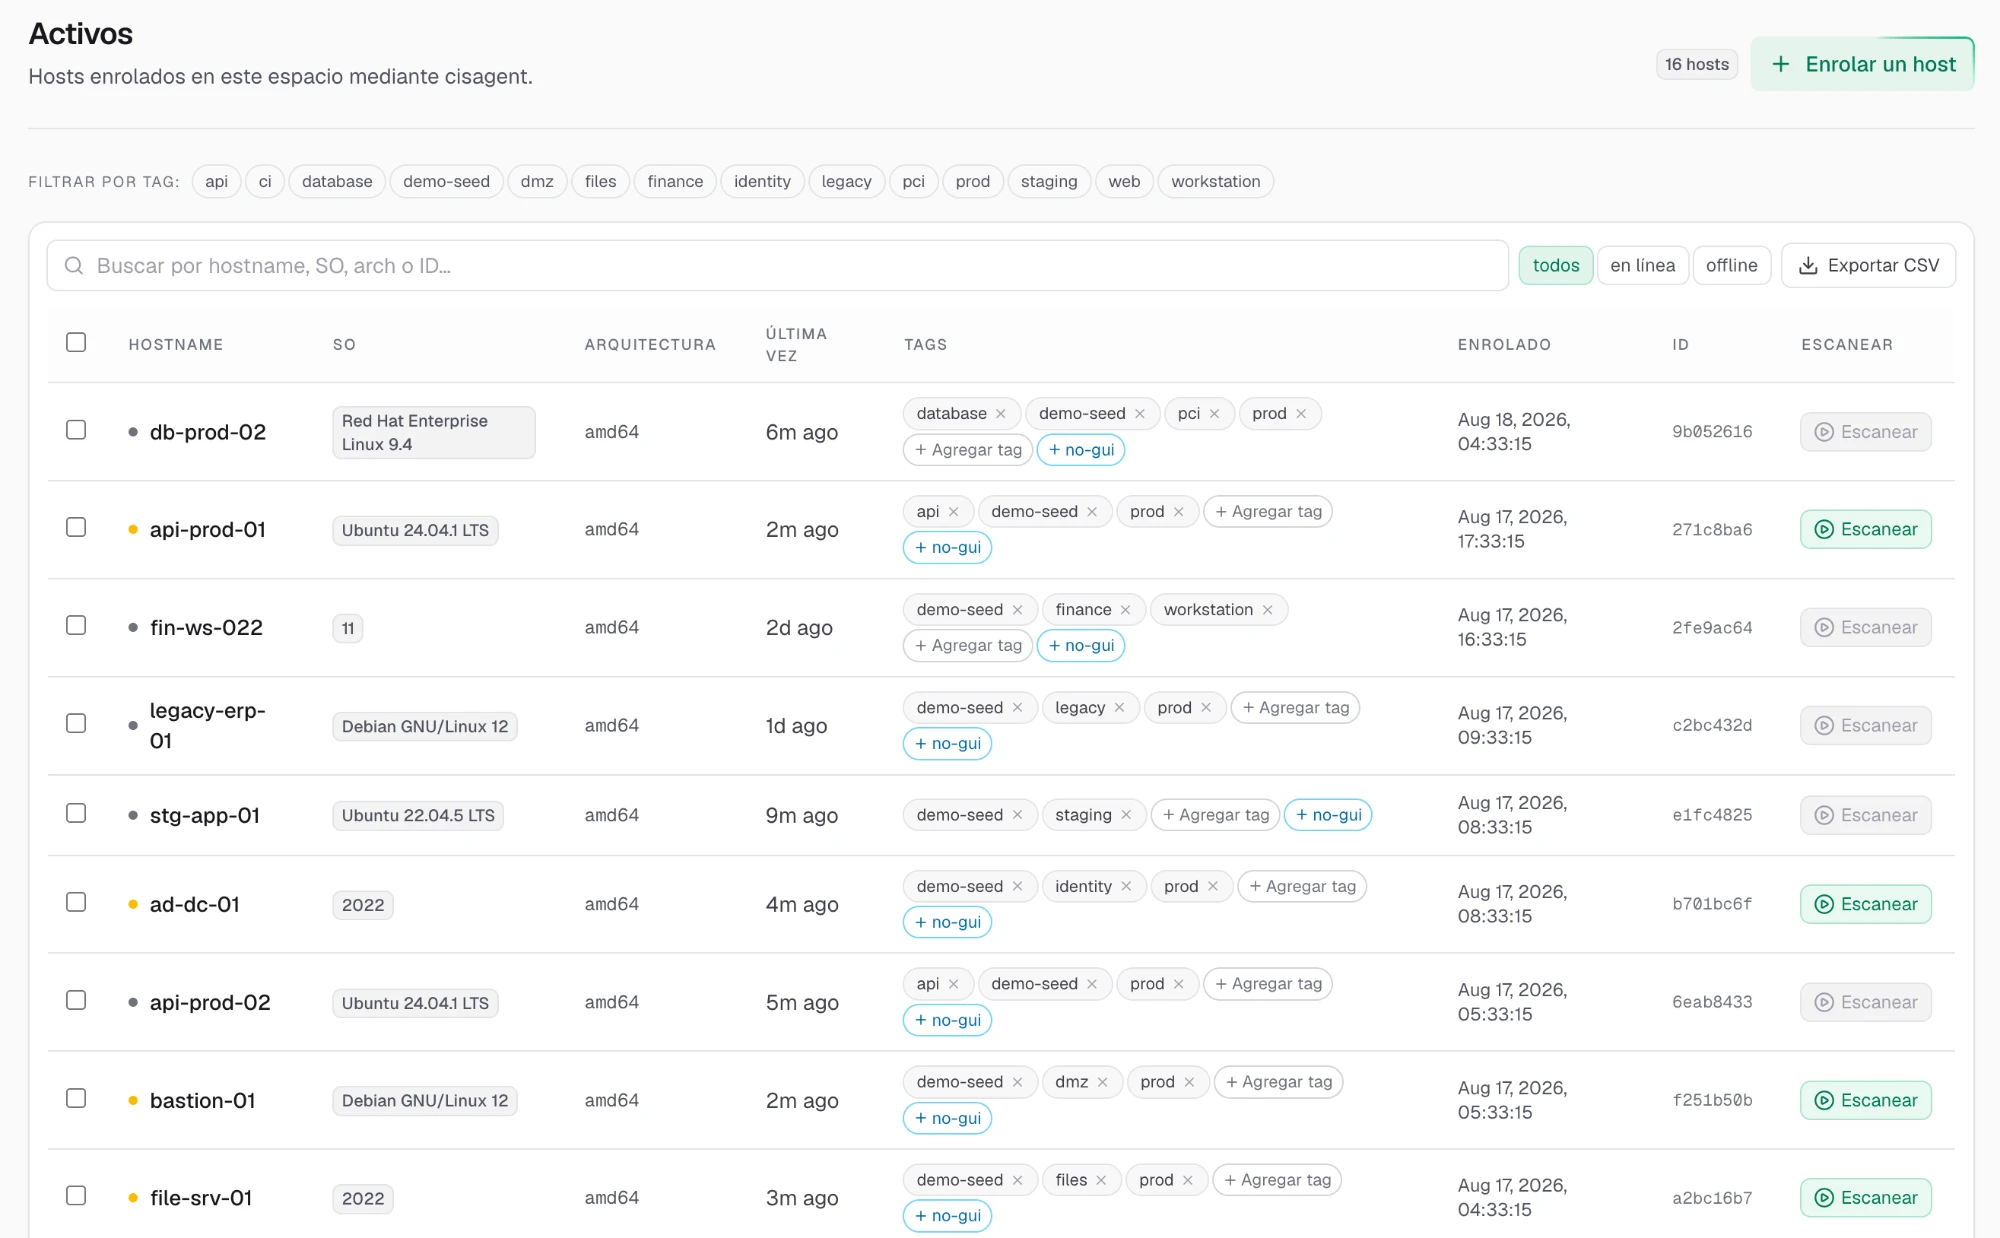
Dos vistas de la consola de Secure Tuning IQ — Hardening & Compliance.
Qué hace
01
Evaluación CIS / SCAP
Cada sistema se evalúa de forma continua contra el benchmark que le aplica.
02
Brechas priorizadas
El endurecimiento se ordena por impacto, no por volumen de checks.
03
Guías de remediación
Pasos concretos por hallazgo, listos para el equipo de plataforma.
04
Evidencia por sistema
El estado de cumplimiento queda demostrable ante auditoría, sistema por sistema.
Qué recibe su equipo
El material con el que se sustentan decisiones ante dirección, auditoría y reguladores.
- Puntuación de cumplimiento por sistema
- Lista de brechas de endurecimiento priorizada
- Guías de remediación aplicables
- Evidencia de cumplimiento para auditoría
Ficha técnica
| Licencia | Independiente, por plataforma. Puede operar sola o junto a las demás. |
|---|---|
| Despliegue | Cloud · On-premise · Híbrido. En sector regulado, on-premise es el modelo habitual. |
| Autonomía | Configurable por tipo de acción: sugerir / aprobar / ejecutar. |
| Auditoría | Traza por acción: qué se ejecutó, sobre qué activo, con qué criterio y con qué resultado. |
| Integración | API: SIEM, ITSM, directorio corporativo, pipelines CI/CD. |
| Marcos | NIST CSF, ISO 27001, MITRE ATT&CK, CIS Controls, SOC 2, PCI DSS, OWASP ASVS, GDPR. |