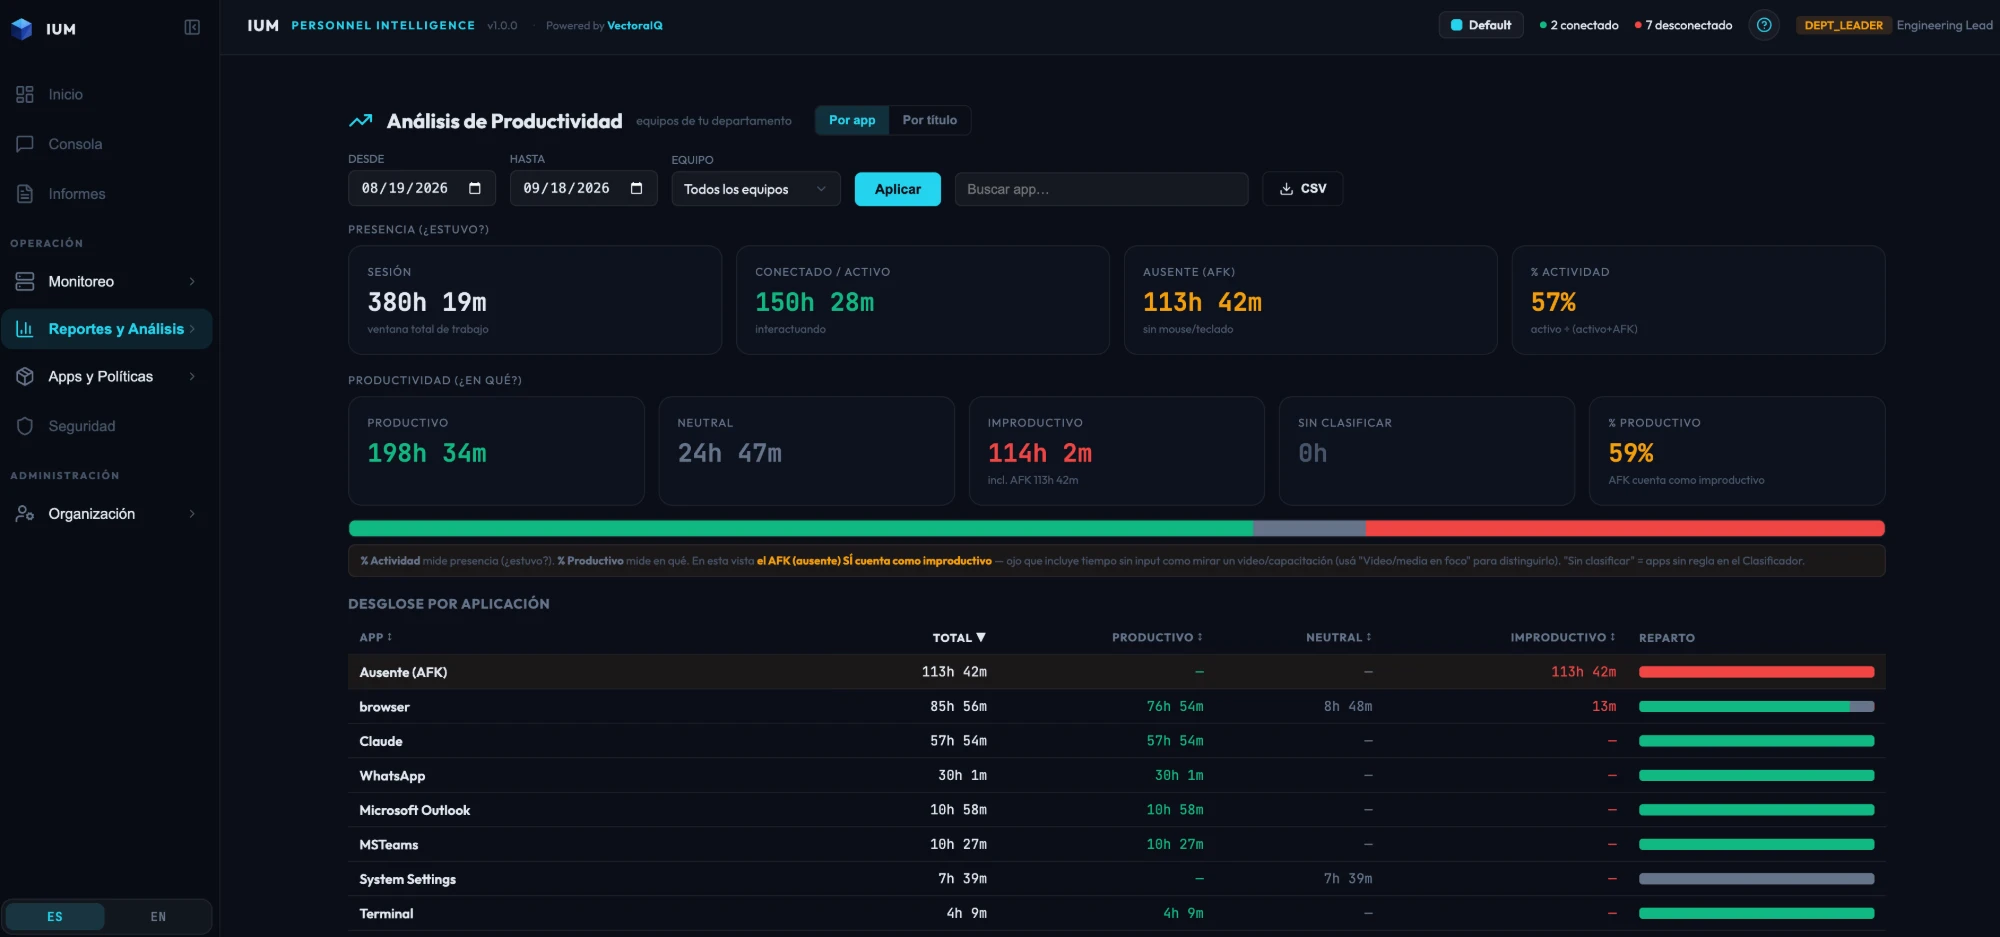
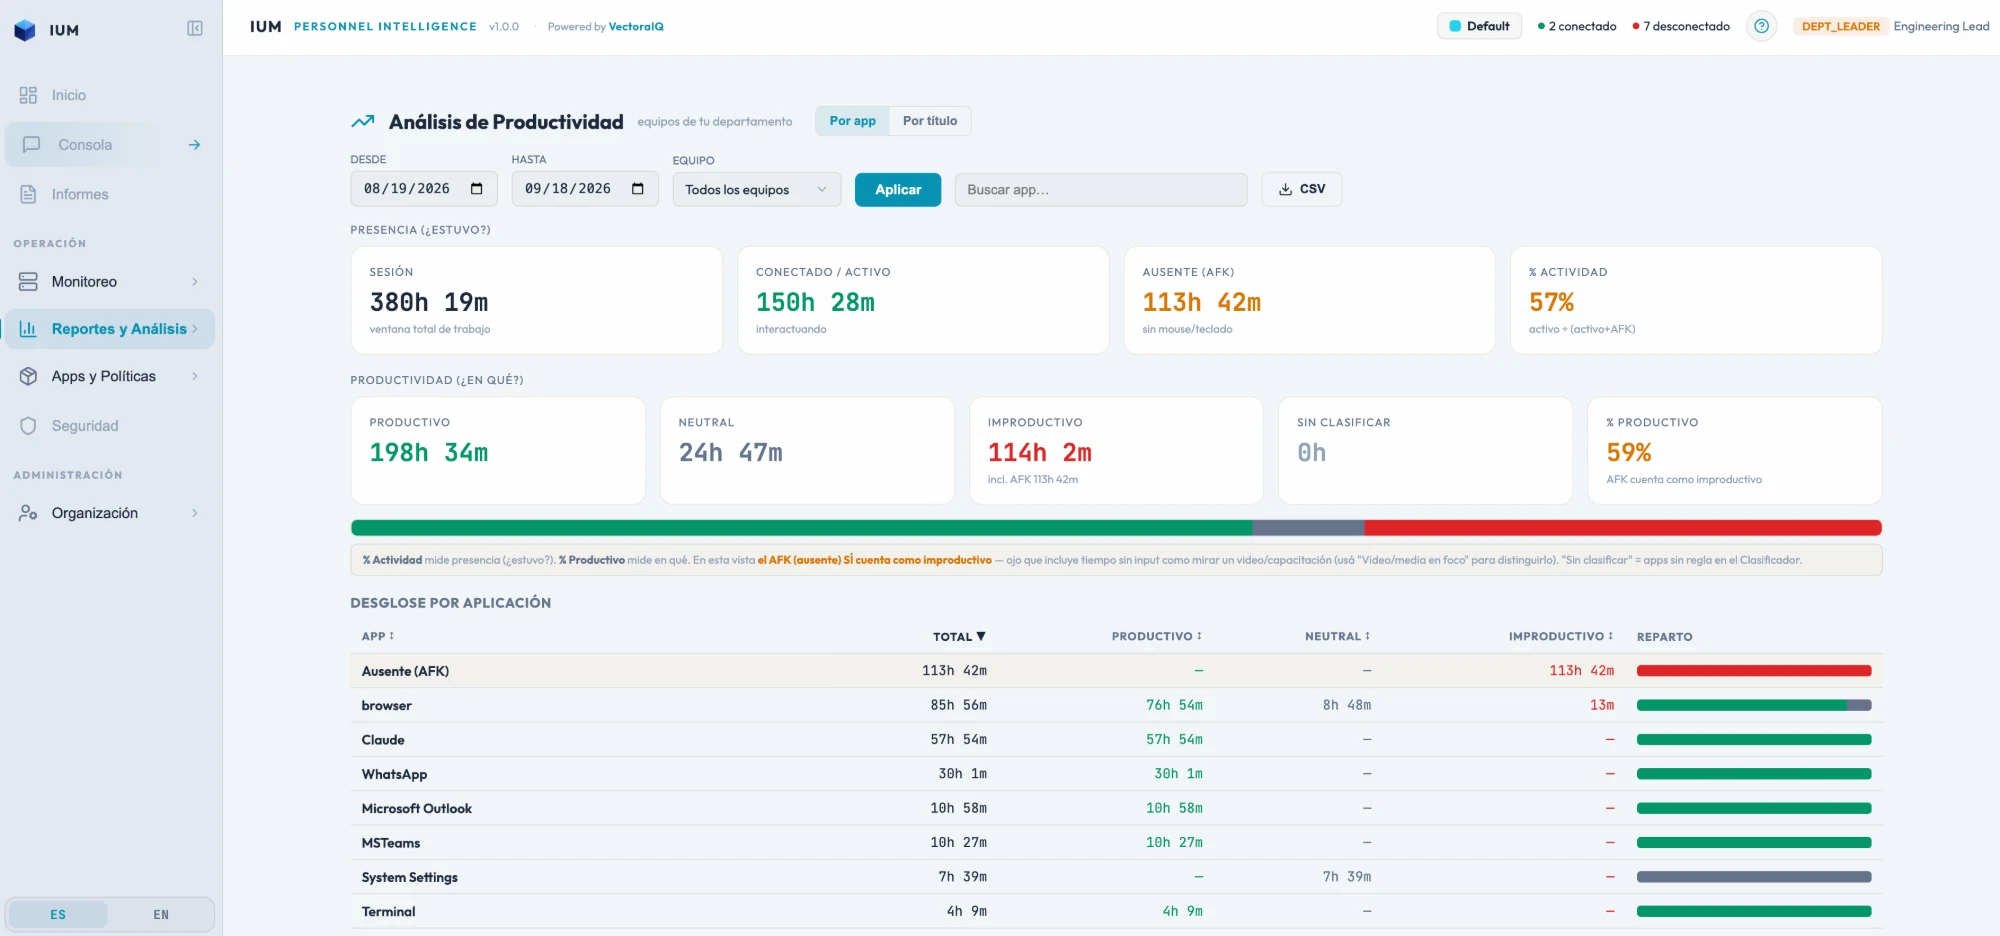
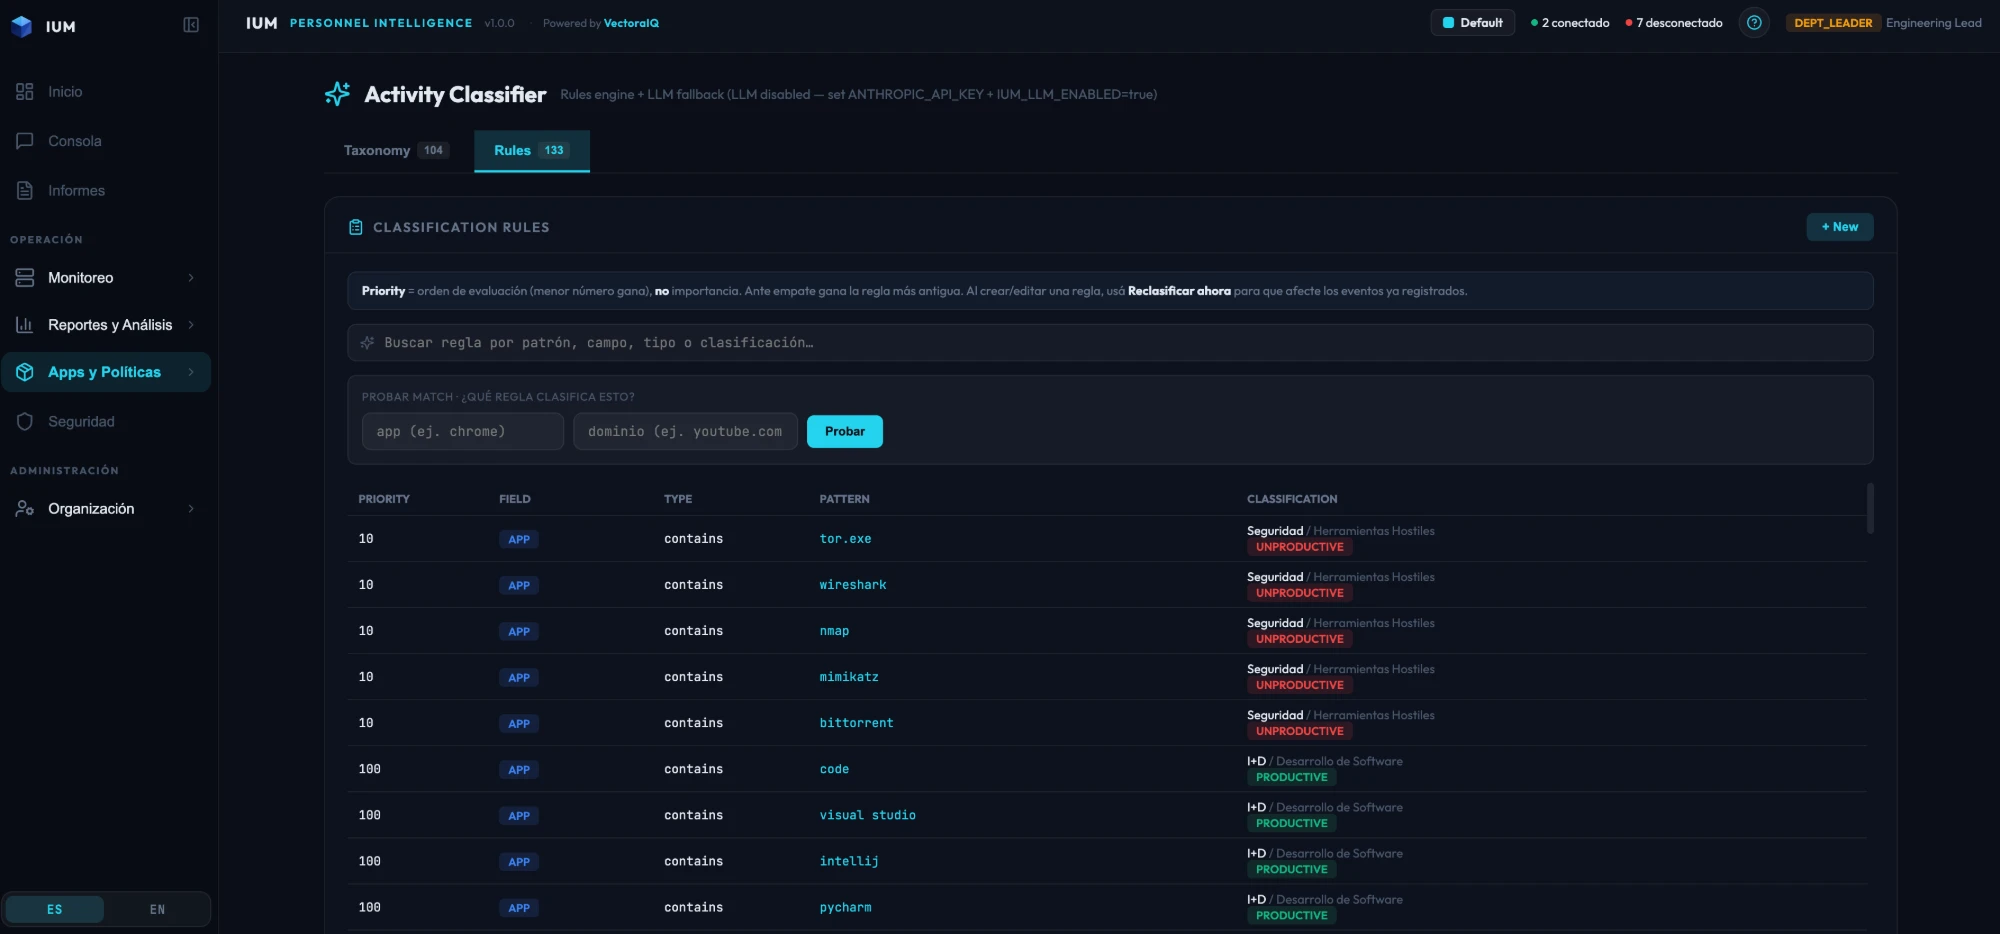
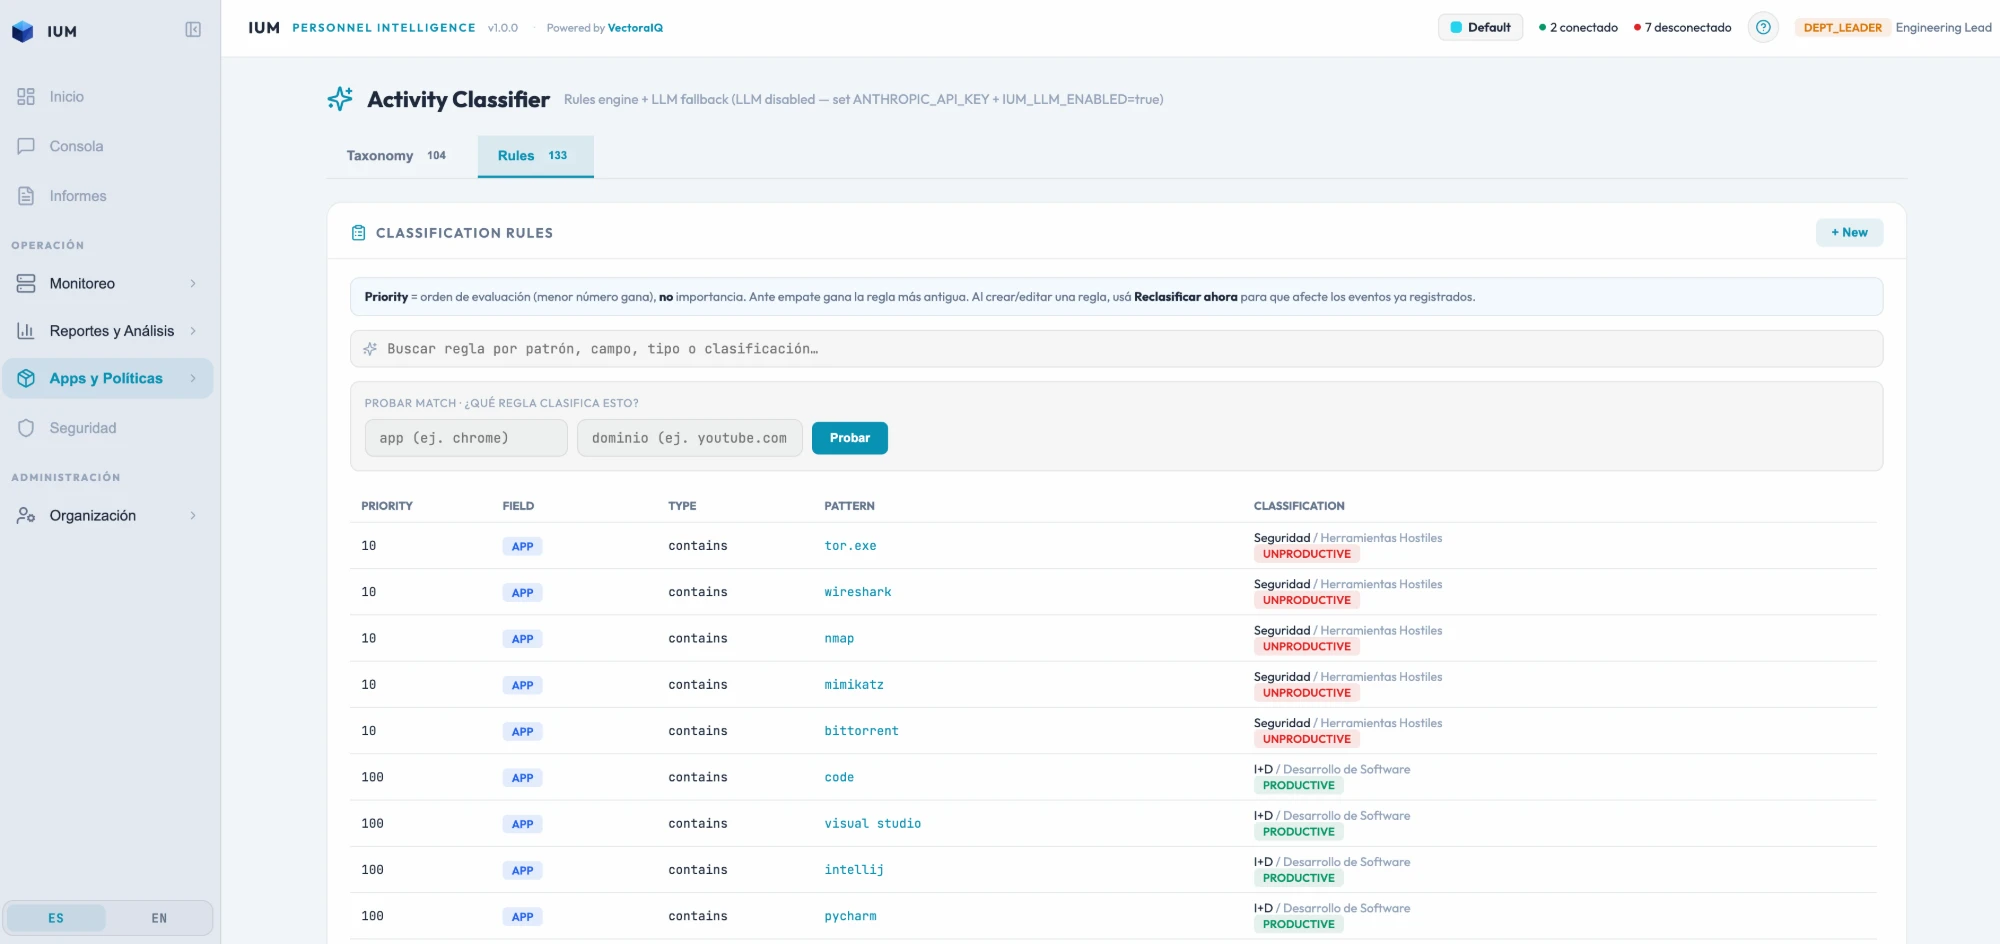
La plataforma en pantalla
Dos vistas de la consola de IUM — Personnel Intelligence.
Qué hace
01
Línea base de comportamiento
Cada usuario y equipo tiene su propio patrón normal; la desviación es la señal, no el volumen.
02
Detección de riesgo interno
Correlación de señales de acceso, dispositivo y actividad para separar el error del intento.
03
Análisis predictivo
Indicadores tempranos de riesgo antes de que se convierta en incidente.
04
Zero trust aplicado
El nivel de acceso se ajusta al riesgo observado, de forma continua.
Qué recibe su equipo
El material con el que se sustentan decisiones ante dirección, auditoría y reguladores.
- Líneas base por usuario y equipo
- Alertas de riesgo interno con contexto
- Panel de exposición del factor humano
- Trazas de auditoría por decisión
Ficha técnica
| Licencia | Independiente, por plataforma. Puede operar sola o junto a las demás. |
|---|---|
| Despliegue | Cloud · On-premise · Híbrido. En sector regulado, on-premise es el modelo habitual. |
| Autonomía | Configurable por tipo de acción: sugerir / aprobar / ejecutar. |
| Auditoría | Traza por acción: qué se ejecutó, sobre qué activo, con qué criterio y con qué resultado. |
| Integración | API: SIEM, ITSM, directorio corporativo, pipelines CI/CD. |
| Marcos | NIST CSF, ISO 27001, MITRE ATT&CK, CIS Controls, SOC 2, PCI DSS, OWASP ASVS, GDPR. |