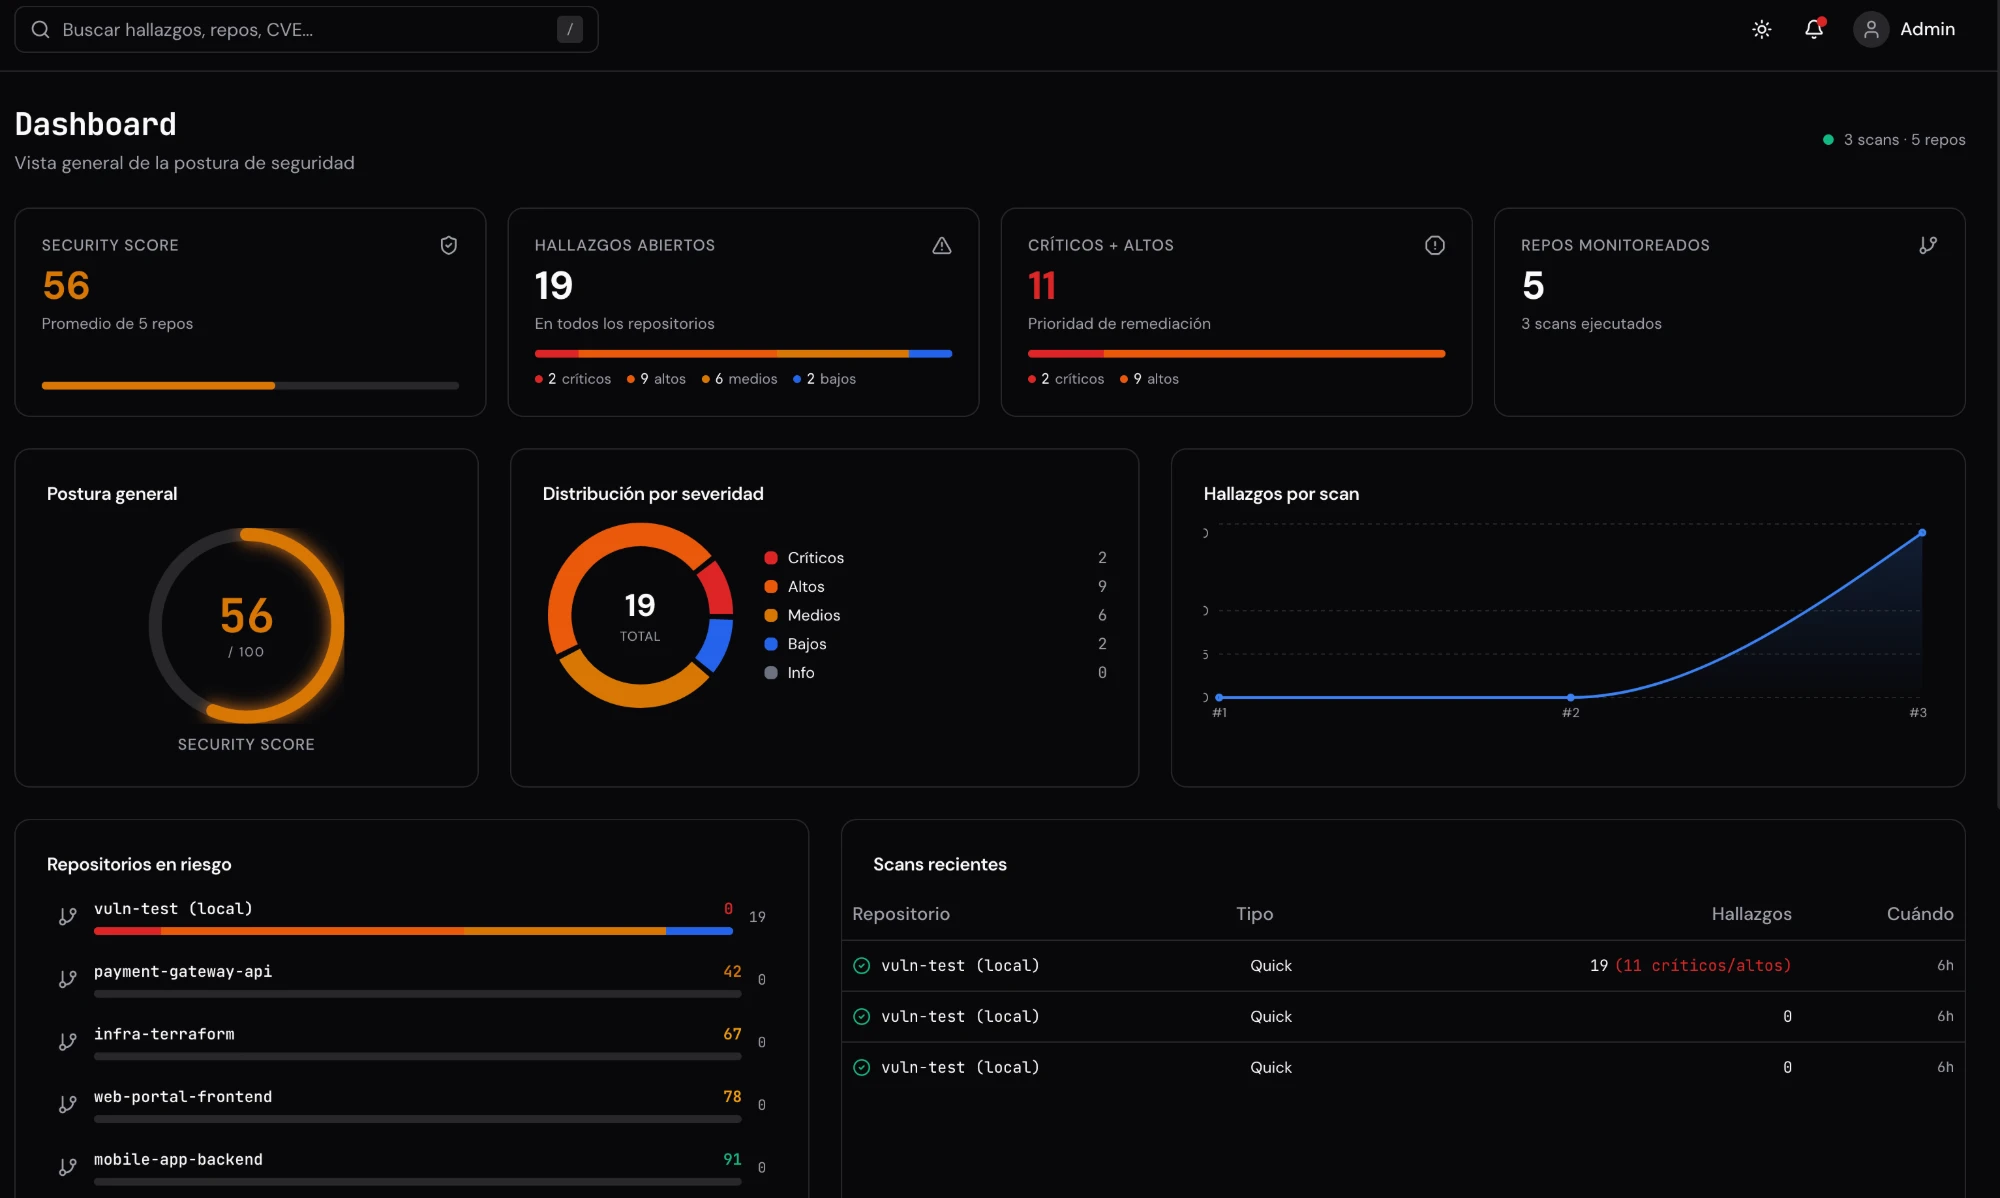
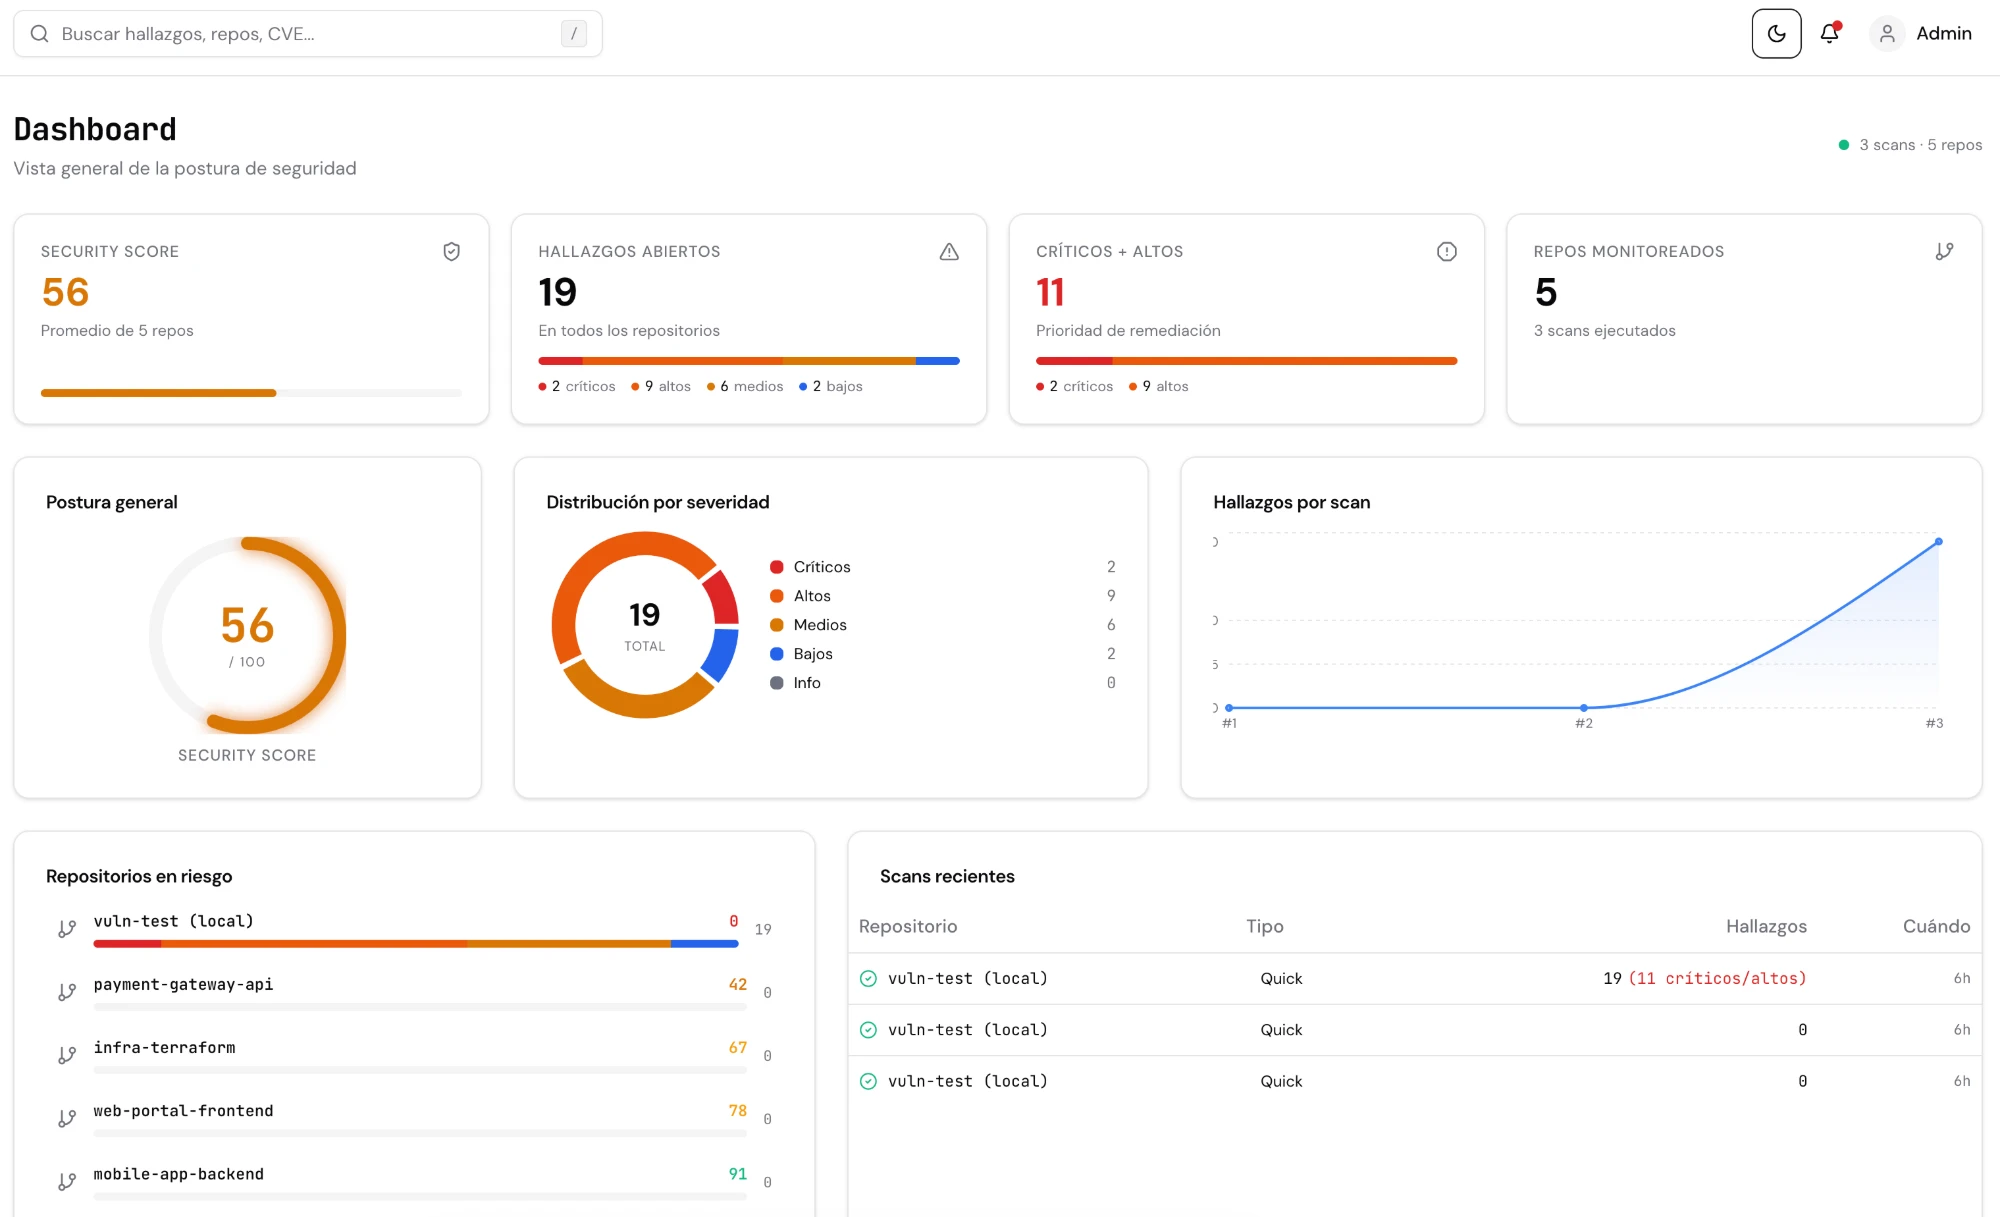
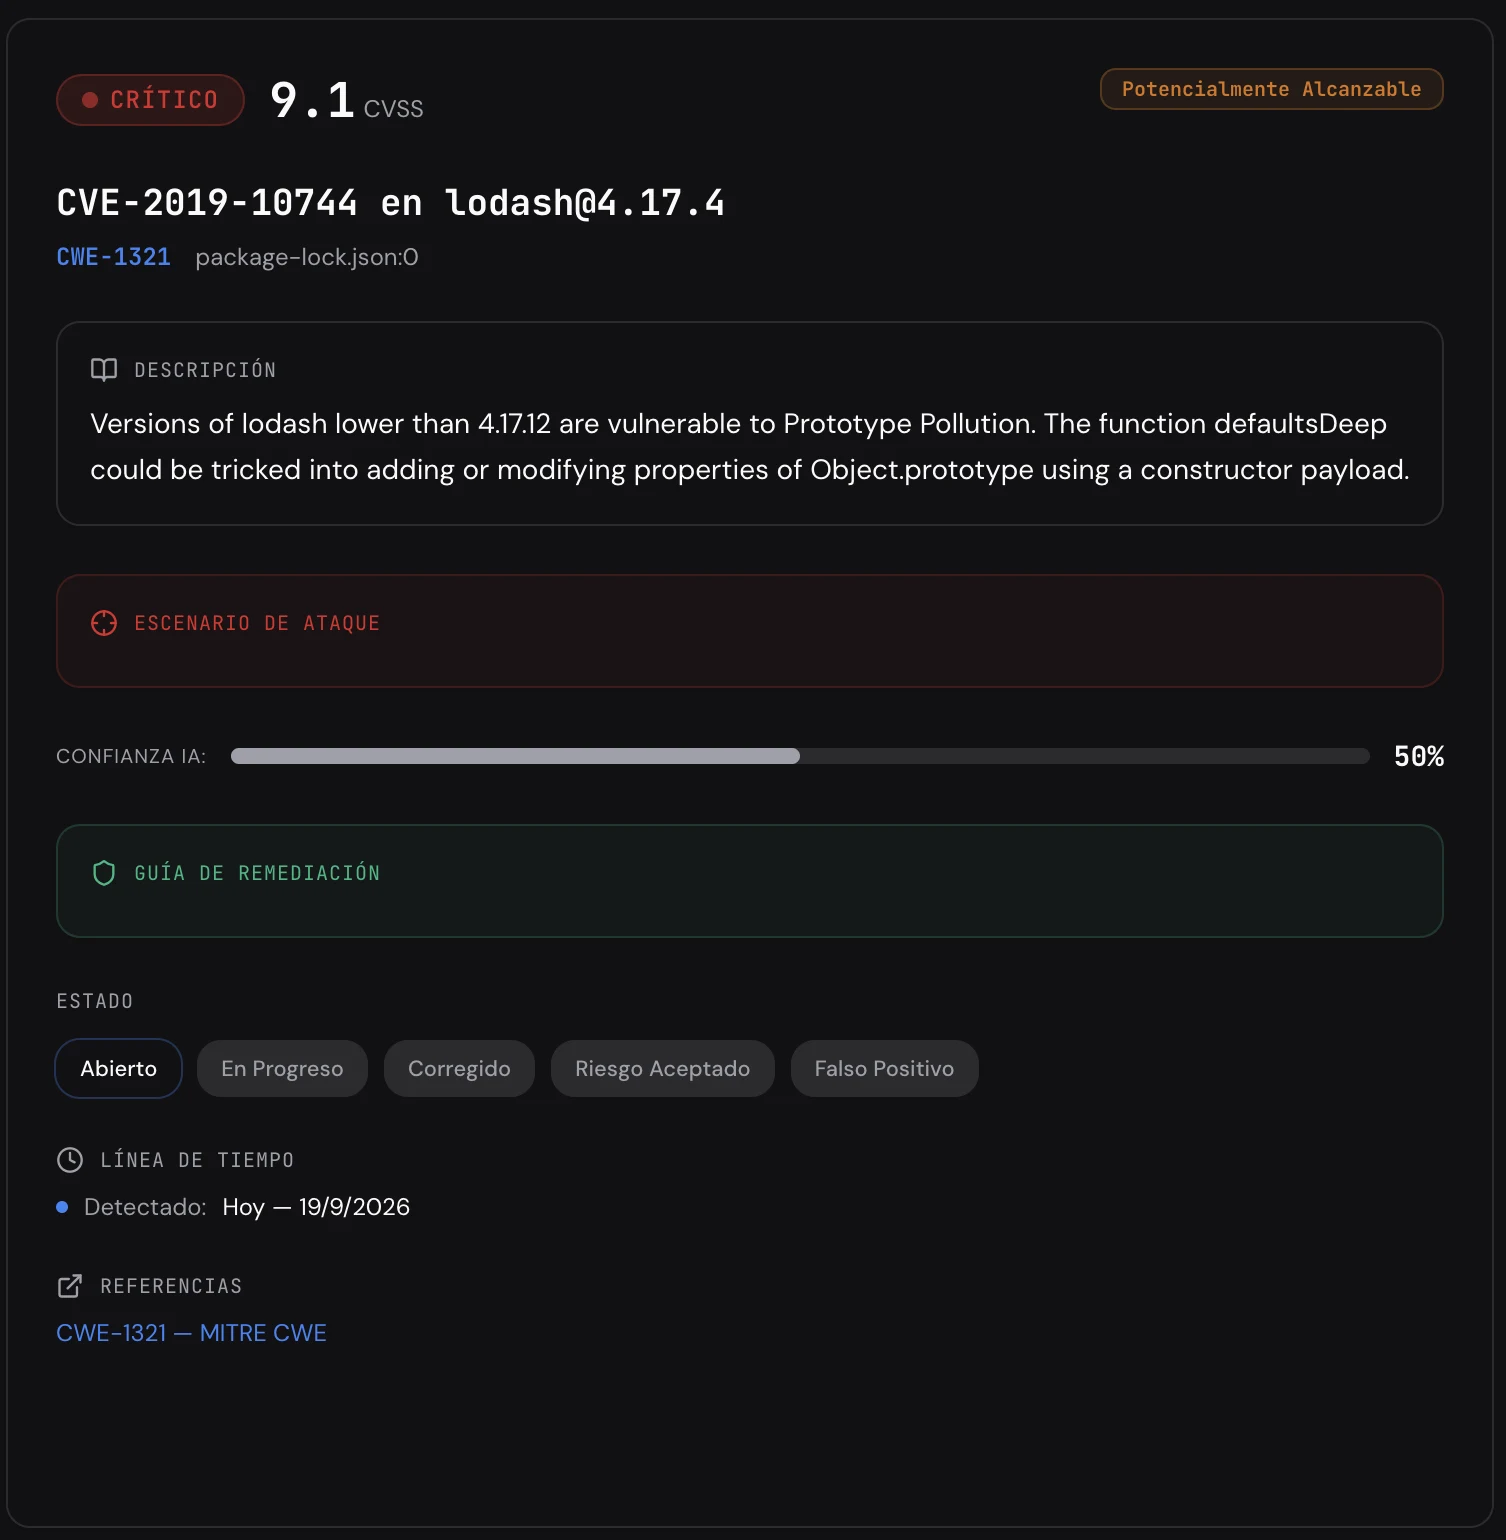
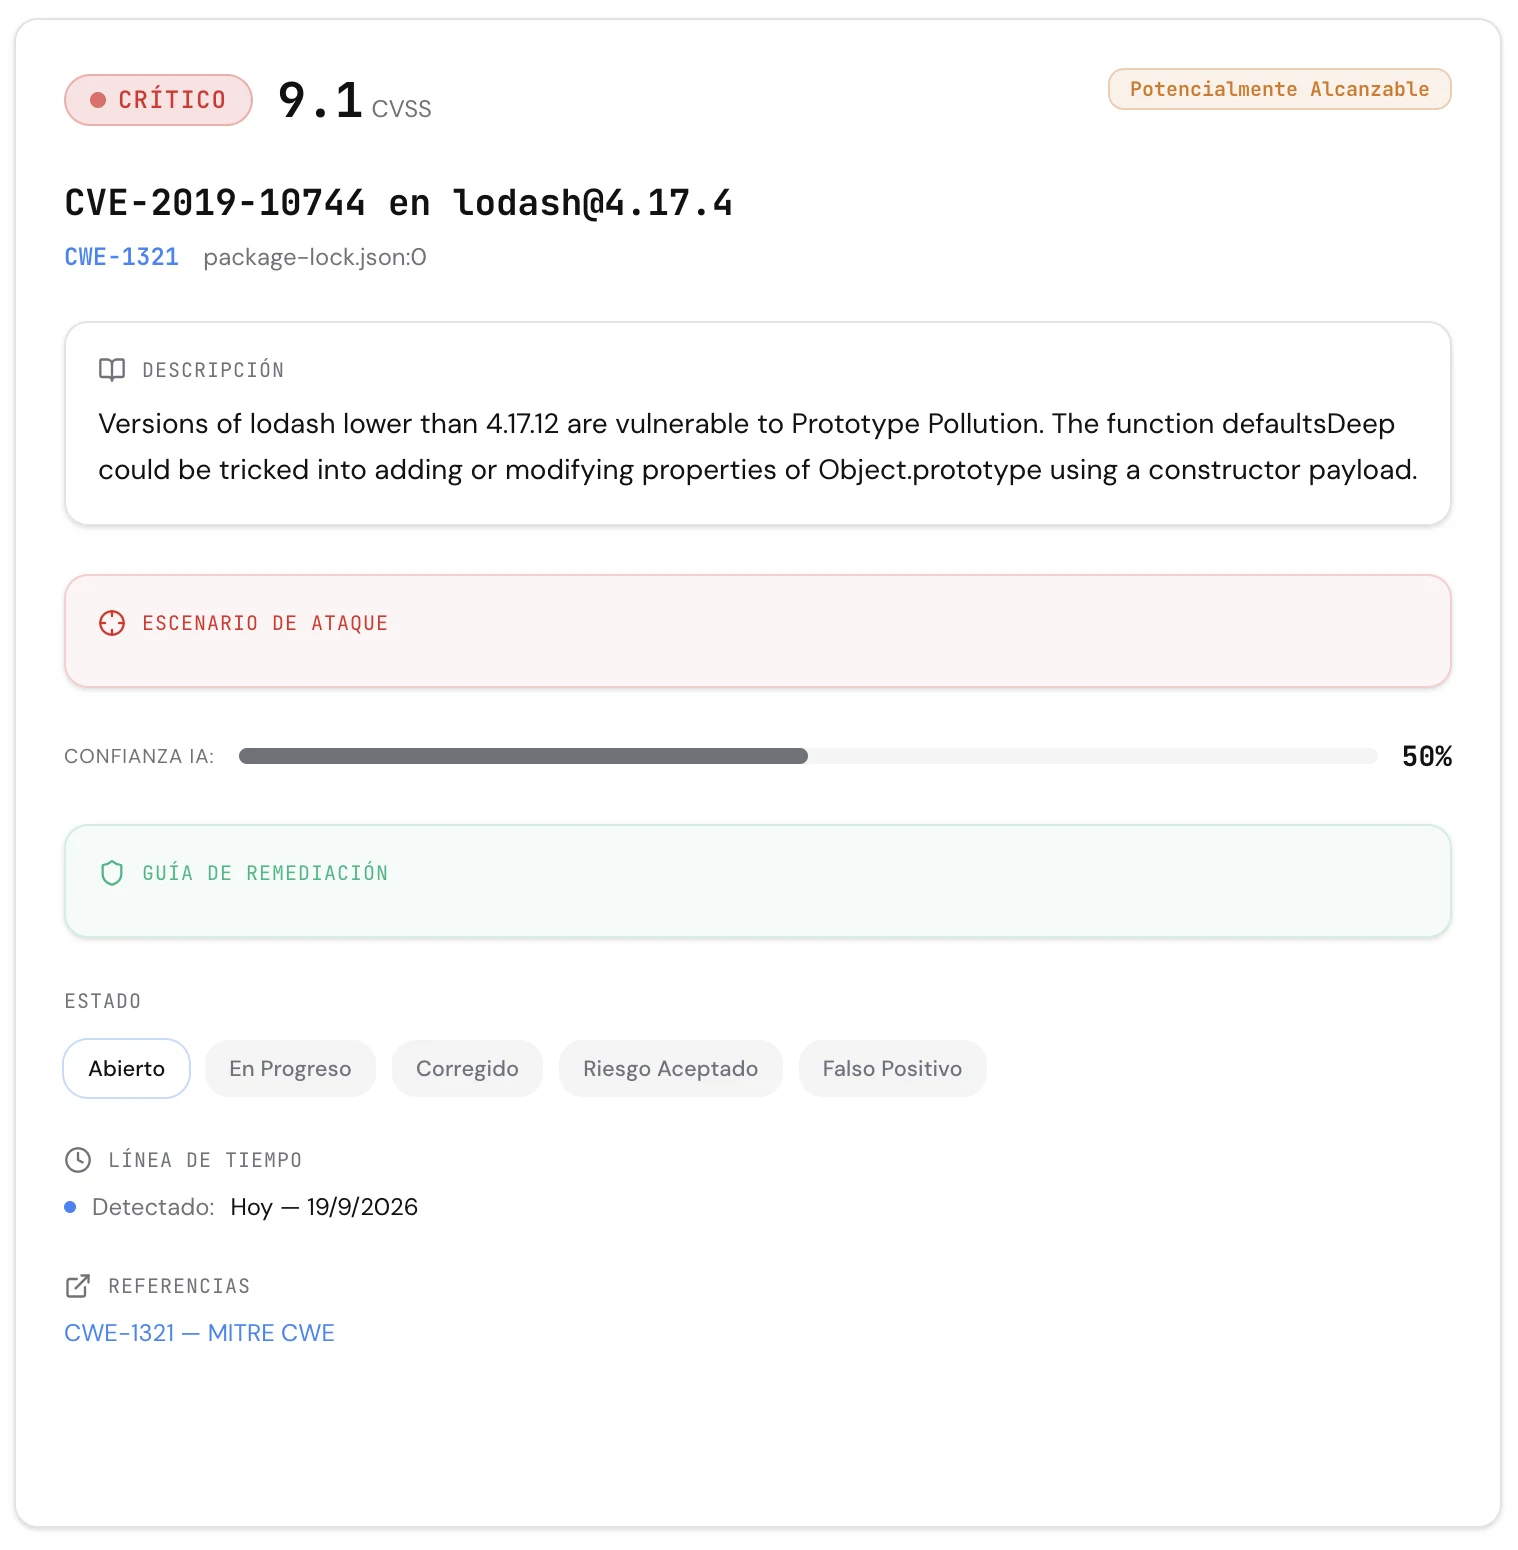
La plataforma en pantalla
Dos vistas de la consola de Codealis — DevSecOps & ASPM.
Qué hace
01
Escaneo con contexto
SAST, DAST y SCA correlacionados: se reporta lo explotable, no todo lo detectable.
02
Reparación autónoma
Los agentes proponen y aplican el parche como pull request revisable.
03
Integración en CI/CD
Se conecta al pipeline existente sin reescribirlo ni frenar los despliegues.
04
Postura de aplicaciones (ASPM)
Una vista única del riesgo de sus aplicaciones, del código al despliegue.
Qué recibe su equipo
El material con el que se sustentan decisiones ante dirección, auditoría y reguladores.
- Hallazgos priorizados por explotabilidad
- Pull requests de remediación
- Puertas de calidad en el pipeline
- Inventario de dependencias (SBOM)
Ficha técnica
| Licencia | Independiente, por plataforma. Puede operar sola o junto a las demás. |
|---|---|
| Despliegue | Cloud · On-premise · Híbrido. En sector regulado, on-premise es el modelo habitual. |
| Autonomía | Configurable por tipo de acción: sugerir / aprobar / ejecutar. |
| Auditoría | Traza por acción: qué se ejecutó, sobre qué activo, con qué criterio y con qué resultado. |
| Integración | API: SIEM, ITSM, directorio corporativo, pipelines CI/CD. |
| Marcos | NIST CSF, ISO 27001, MITRE ATT&CK, CIS Controls, SOC 2, PCI DSS, OWASP ASVS, GDPR. |